



Грабители из Evil Corp управляют своим бэкдором с молдавского хостинга

Грабители из Evil Corp управляют своим бэкдором с молдавского хостинга

Грабители из Evil Corp управляют своим бэкдором с молдавского хостинга

В ИБ-компании PRODAFT изучили панель управления TeslaGun — ранее недокументированный софт, который криминальная группа TA505, она же Evil Corp, использует для подачи команд резидентным бэкдорам ServHelper.

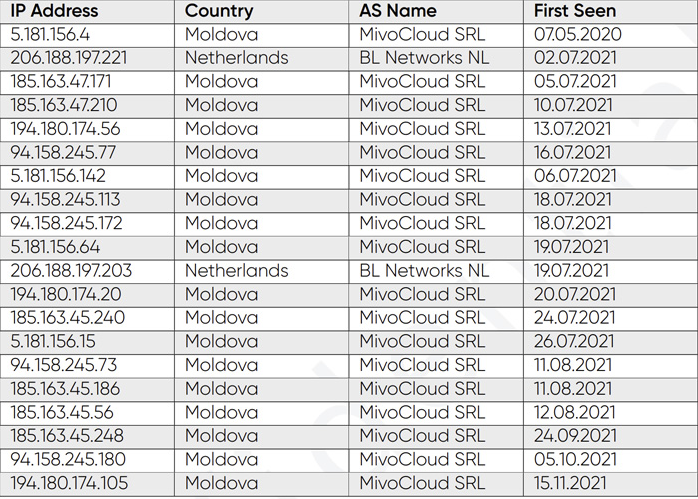
Как оказалось, С2-инфраструктура в данном случае сильно зависит от работоспособности серверов молдавского провайдера MivoCloud, а 8% жертв вредоносных атак проживают в России.

Группировка TA505/Evil Corp, также известная в ИБ-сообществе как Gold Drake, Dudear, Indrik Spider и CHIMBORAZO, уже 15 лет охотится за чужими деньгами. Согласно отчету швейцарских экспертов (доступен в PDF на сайте PRODAFT), ее преимущественно интересуют пользователи онлайн-банкинга и заядлые шоперы, а также владельцы криптокошельков.

Данная ОПГ примечательна тем, что часто меняет стратегию вредоносных атак, отслеживая и быстро осваивая новые техники, чтобы собрать урожай до ответной реакции ИБ-индустрии. На Западе склонны приписывать TA505 российские корни или как минимум считать этих хакеров выходцами из Восточной Европы.

Из самопальных инструментов TA505 наиболее известен Dridex — банковский троян, в последние годы используемый как загрузчик других вредоносных программ, в том числе шифровальщиков. Данную кибергруппу также ассоциируют с бестелесным трояном FlawedAmmyy, ботнетом Kasidet/Neutrino и Windows-бэкдором, получившим кодовое имя ServHelper.

Панель управления TeslaGun, попавшая в поле зрения швейцарских экспертов, не обременена лишними деталями. Из отображаемой информации в ней представлены только данные о заражениях (в сводной таблице), раздел комментариев для каждой жертвы и несколько опций для фильтрации записей.

С помощью TeslaGun можно также подавать команды устройствам с ServHelper-имплантом — по отдельности или всем сразу. Кроме того, в настройках можно задать автозапуск конкретной команды при добавлении новых жертв.

Прокси-серверы с панелью управления бэкдором злоумышленники часто переносят в пределах одного и того же дата-центра. Большинство выявленных IP-адресов принадлежат молдавскому хостинг-провайдеру:


После внедрения ServHelper автору атаки предоставляется возможность подключиться к зараженной машине через скрытые RDP-туннели — вручную, подав из консоли специальную команду (bk). С этой целью был создан специальный инструмент; такие соединения устанавливаются через выбранный порт прокси-сервера.

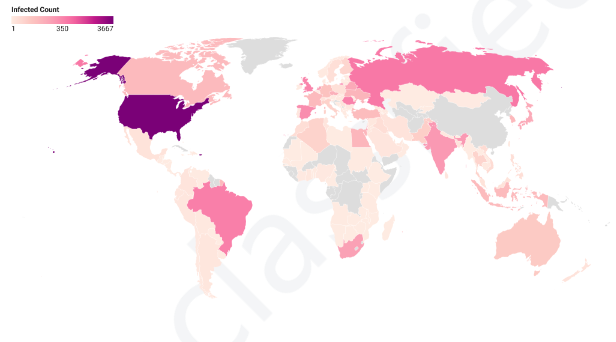
Анализ информации о заражениях, найденной в TeslaGun, показал, что с июля 2020 года вредоносные атаки TA505 собрали как минимум 8160 жертв — в основном в США (3667). В пятерку стран-лидеров по этому показателю также вошли Россия (647), Бразилия (483), Румыния и Великобритания (444 и 359 соответственно).

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru