



Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

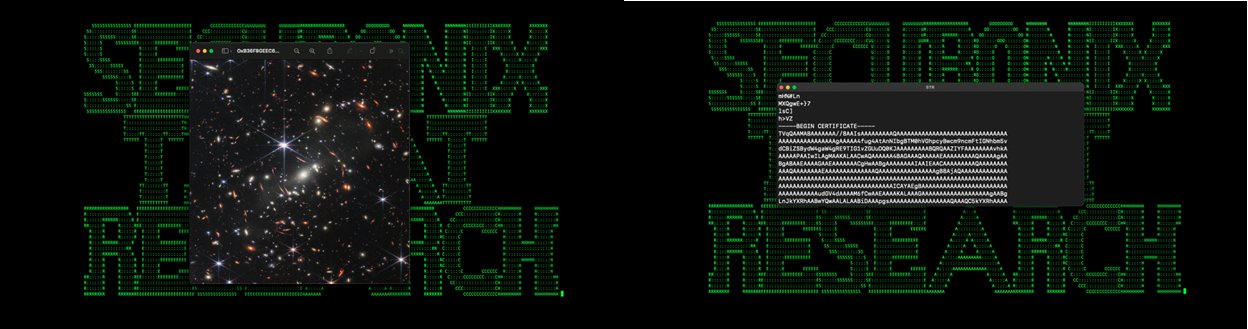
Специалисты по кибербезопасности выявили новую вредоносную кампанию, которую назвали “GO#WEBBFUSCATOR”. Злоумышленники рассылают фишинговые сообщения с вложенными злонамеренными документами. Картинка-приманка использует снимок с космического телескопа «Джеймс Уэбб».

Сам вредонос, распространяемый в этой кампании, написан на Golang. Напомним, что этот язык все чаще используется злоумышленниками, которые любят его за кросс-платформенность (позволяет писать под Windows, Linux, macOS) и устойчивость к обратному инжинирингу и анализу.

В свежей кампании, привлекшей внимание специалистов Securonix, атакующие копируют в систему пейлоад, который пока не детектируется антивирусными движками на VirusTotal.

Все начинается с фишингового письма с вложенным документом “Geos-Rates.docx”. Именно он загружает файл шаблона, содержащий обфусцированный VBS-макрос. Если у пользователя включена эта функциональность в Office, вредоносный код скачивает изображение в формате JPG — “OxB36F8GEEC634.jpg” с удаленного сервера xmlschemeformat[.]com.

На следующем этапе изображение декодируется в исполняемый файл msdllupdate.exe с помощью certutil.exe, который следом запускается. Кстати, JPG при открытии демонстрирует пользователю скопление галактик SMACS J0723.3-7327, опубликованное НАСА в июле 2022 года.


Но помимо изображения, файл несет дополнительный контент, замаскированный под сопутствующий сертификат. На деле это зашифрованный Base64 пейлоад, который превращается в 64-битный исполняемый файл. Для закрепления в системе вредонос копирует себя в директорию “%%localappdata%%\microsoft\vault\” и добавляет новый ключ в реестре.

В отчете Securonix специалисты приводят индикаторы компрометации (IoC).

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru