



Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

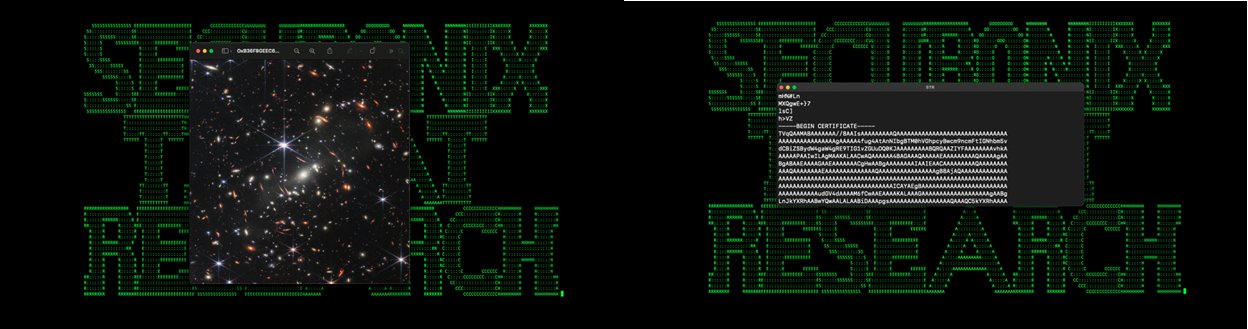
Специалисты по кибербезопасности выявили новую вредоносную кампанию, которую назвали “GO#WEBBFUSCATOR”. Злоумышленники рассылают фишинговые сообщения с вложенными злонамеренными документами. Картинка-приманка использует снимок с космического телескопа «Джеймс Уэбб».

Сам вредонос, распространяемый в этой кампании, написан на Golang. Напомним, что этот язык все чаще используется злоумышленниками, которые любят его за кросс-платформенность (позволяет писать под Windows, Linux, macOS) и устойчивость к обратному инжинирингу и анализу.

В свежей кампании, привлекшей внимание специалистов Securonix, атакующие копируют в систему пейлоад, который пока не детектируется антивирусными движками на VirusTotal.

Все начинается с фишингового письма с вложенным документом “Geos-Rates.docx”. Именно он загружает файл шаблона, содержащий обфусцированный VBS-макрос. Если у пользователя включена эта функциональность в Office, вредоносный код скачивает изображение в формате JPG — “OxB36F8GEEC634.jpg” с удаленного сервера xmlschemeformat[.]com.

На следующем этапе изображение декодируется в исполняемый файл msdllupdate.exe с помощью certutil.exe, который следом запускается. Кстати, JPG при открытии демонстрирует пользователю скопление галактик SMACS J0723.3-7327, опубликованное НАСА в июле 2022 года.


Но помимо изображения, файл несет дополнительный контент, замаскированный под сопутствующий сертификат. На деле это зашифрованный Base64 пейлоад, который превращается в 64-битный исполняемый файл. Для закрепления в системе вредонос копирует себя в директорию “%%localappdata%%\microsoft\vault\” и добавляет новый ключ в реестре.

В отчете Securonix специалисты приводят индикаторы компрометации (IoC).

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru