



Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкую организацию Nitrokod связывают с масштабной криптомайнинговой кампанией, в ходе которой злоумышленники прикрываются легитимными десктопными приложениями. С 2019 года киберпреступникам удалось заразить 111 тысяч жертв из 11 стран.

Об активности вредоносного криптомайнера рассказали специалисты компании Check Point. Мая Хоровиц, вице-президент исследовательского отдела, отмечает следующие особенности:

«На самом деле, вредоносные инструменты доступны любому желающему. Их можно найти с помощью банального поиска в Сети, скачать по ссылке и установить в один клик».

Для распространения вредоноса используются бесплатные программы, размещенные на площадках вроде Softpedia и Uptodown. Согласно отчету Check Point, вредонос выжидает недели, прежде чем запуститься в скомпрометированной системе. Более того, он максимально дистанцирует свою активность от загруженного фейкового софта.


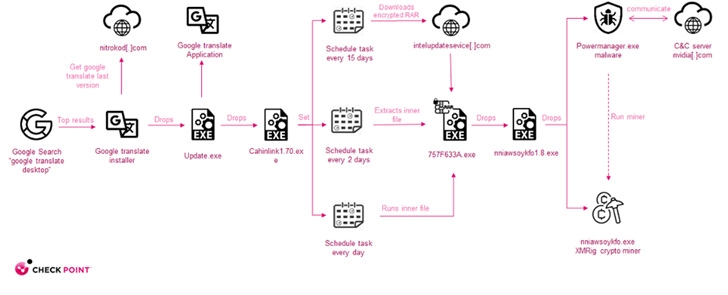
Цепочка атаки состоит из четырех частей, в каждой из которых один дроппер загружает другой, пока в систему не установится сам зловред. После запуска вредонос соединяется с командным центром (C2) для получения файла конфигурации, который помогает ему начать майнинговую активность.

Интересно, что авторы маскируют свою программу под приложения-переводчики: Яндекс Переводчик, Google Переводчик и Microsoft Переводчик. Также встречалась маскировка под софт YouTube Music, MP3 Download Manager и Pc Auto Shutdown.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru