



Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Киберпреступники начали использовать P2P-мессенджер Tox в качестве командного центра (C2). Напомним, что соответствующий протокол обеспечивает сквозное шифрование (E2EE) коммуникаций.

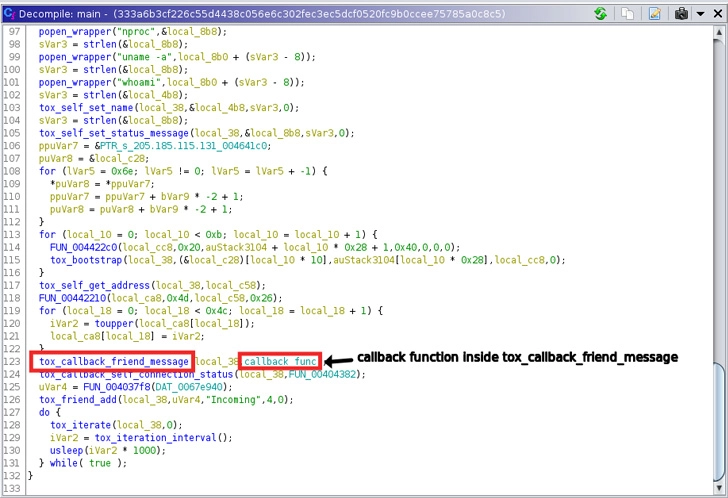
На новую тактику злоумышленников обратили внимание специалисты компании Uptycs. Исследователи изучили ELF-файл “72client“ (детекты на VirusTotal), который выполняет функции бота и может запускать скрипты на скомпрометированных хостах с помощью протокола Tox.

«Мы нашли бинарник “в дикой природе“. После анализа стало понятно, что он написан на C и имеет только статическую привязку к библиотеке c-toxcore», — описывают специалисты свою находку.

К слову, c-toxcore является эталонной имплементацией протокола Tox.


Эксперты Uptycs также провели обратный инжиниринг, показавший, что ELF-файл разработан для записи шелл-скрипта в директорию “/var/tmp/“, которая используется для хранения временны файлов. Скрипт может запускать команды, завершающие процессы криптомайнера.

Помимо этого, выявленный бинарник способен получать различные команды через Tox. Ранее этот сервис мгновенного обмена сообщениями задействовали операторы программ-шифровальщиков для коммуникаций с жертвами, и вот сейчас протокол используется при запуске скриптов на заражённой машине.

Исследователи считают, что обнаруженный семпл может быть частью криптомайнинговой кампании.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru