



Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тысяч камер Hikvision, работающих в Сети, содержат критическую уязвимость, позволяющую выполнить команды. Для эксплуатации достаточно отправить веб-серверу специально созданные сообщения.

Проблема получила идентификатор CVE-2021-36260, патч для нее разработчики Hikvision подготовили ещё в сентябре 2021 года.

Тем не менее, согласно отчету компании CYFIRMA, десятки тысяч устройств в 2300 организациях из 100 стран до сих пор не обновились. Следовательно, все они могут стать жертвами кибератак.

И это не надуманная угроза, поскольку на сегодняшний день существуют два публично доступных эксплойта для CVE-2021-36260. Один опубликовали в октябре 2021 года, второй — в феврале 2022-го. Таким образом, киберпреступники с любым уровнем квалификации спокойно могут искать и атаковать уязвимые камеры.

Например, в декабре 2021-го операторы ботнета Moobot (основан на Mirai) использовали эксплойт для взлома и объединения устройств в бот-сеть, занимающуюся DDoS-атаками. По словам специалистов CYFIRMA, на русскоязычных форумах киберпреступники часто продают доступ в чужие сети в качестве точки входа, которая обеспечивается уязвимыми камерами Hikvision.

В общей сложности исследователи изучили 285 тысяч веб-серверов Hikvision, торчащих в Сеть. Из них около 80 тыс. до сих пор не установили патчи и, соответственно, уязвимы перед описанными выше атаками.

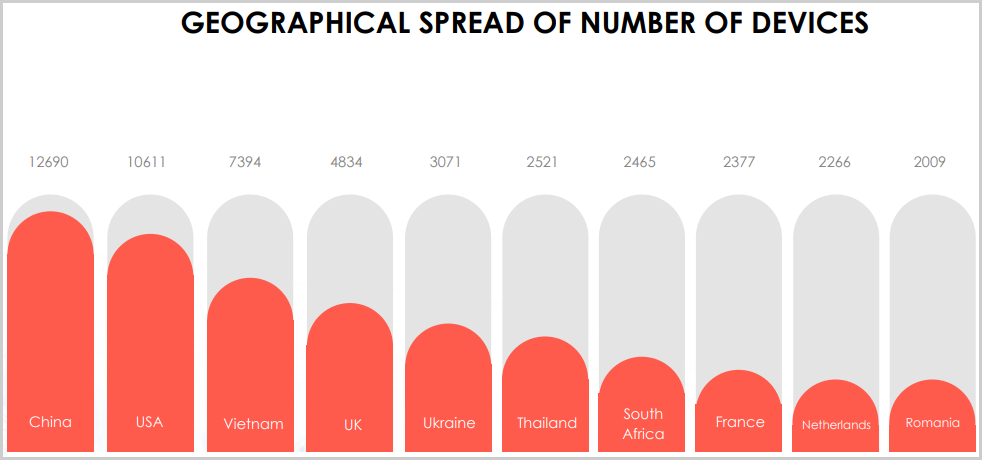
Большинство дырявых устройств расположены в Китае и США. Около двух тысяч проблемных камер размещены в каждой из следующих стран: Вьетнам, Великобритания, Украина, Таиланд, Южная Африка, Франция, Нидерланды.


По данным CYFIRMA, CVE-2021-36260 используется китайскими кибергруппами APT41 и APT10, а также российскими кибершпионами. Однако подтверждения этой информации нет.

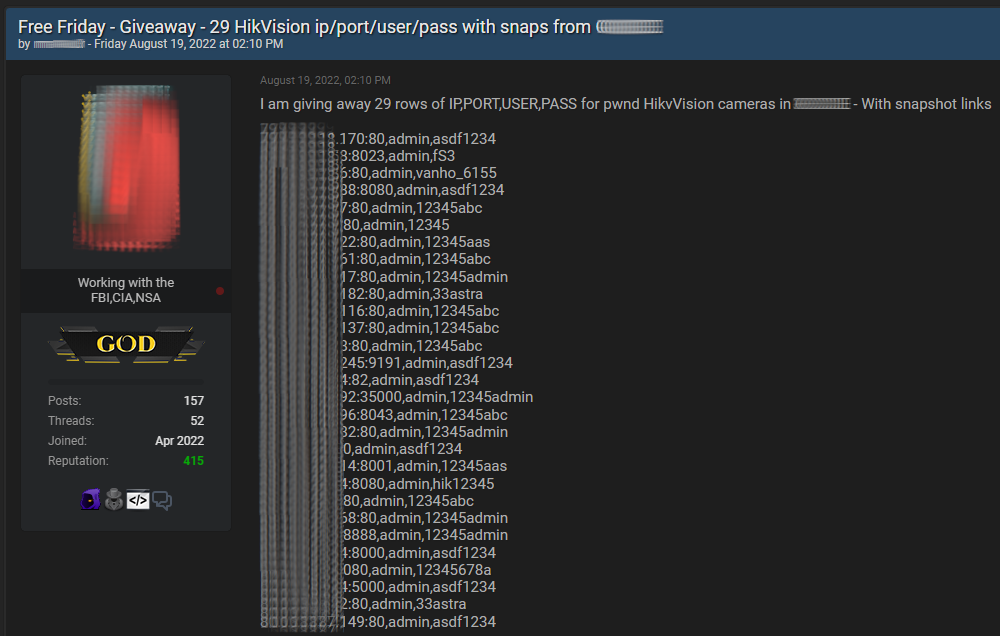
К слову, у камер Hikvision есть и другая проблема — слабые пароли. Причем это касается и тех паролей, что пользователи устанавливают для удобства, и тех, которые производитель даёт по умолчанию. Аналитики из BleepingComputer нашли на хакерских форумах списки, в которых указаны учетные данные от устройств.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru