



ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

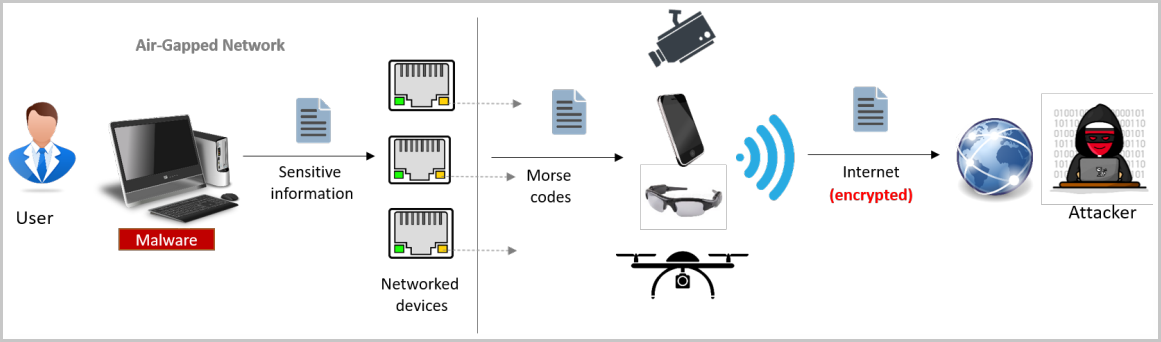
Израильский специалист Мордечай Гури нашёл новый способ извлечь данные из физически изолированных систем (air gap — «воздушный зазор») с помощью светодиодных индикаторов на сетевых картах. Вектор получил имя “ETHERLED“.

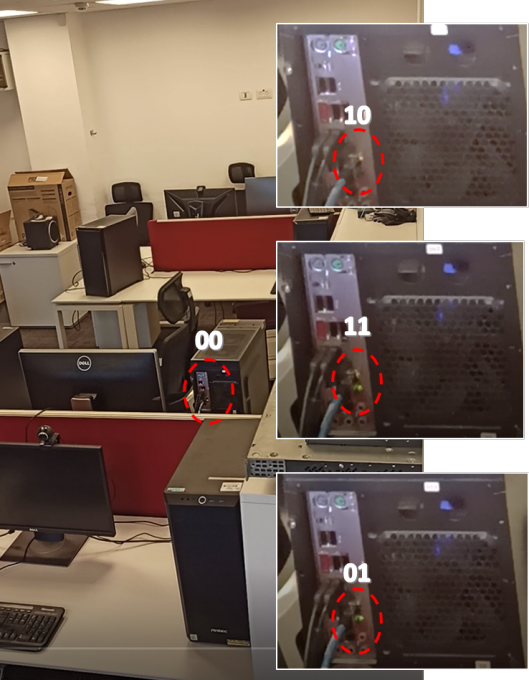
По словам Гури, его метод превращает мигающий свет в азбуку Морзе, который может расшифровать потенциальный атакующий. Для этого злоумышленнику понадобится камера, которая обеспечит прямую видимость светодиодных индикаторов на карте физически изолированного компьютера.

Но сначала на целевое устройство нужно поместить вредоносную программу, которая будет содержать модифицированную версию прошивки сетевой карты.


Несмотря на всю защищённость «воздушного зазора», такие устройства всё равно используют сетевую карту. Киберпреступнику остаётся заразить их специально разработанным вредоносом, который подменит драйвер карты злонамеренной копией, меняющей цвет светодиода и частоту мигания. Это позволяет отправлять атакующему волны закодированных данных.

Более того, ETHERLED может работать и с другим аппаратным обеспечением и периферийными устройствами, нужно лишь, чтобы они использовали светодиоды для передачи статуса. Другими словами, подойдут маршрутизаторы, сетевые хранилища, принтеры, сканеры и другие подключаемые девайсы.

В сравнении с другими методами извлечения данных из изолированных компьютеров ETHERLED (PDF) отличается более скрытым подходом, который с меньшей долей вероятности вызовет подозрения.

Как отметил Мордечай Гури в своём исследовании, вредоносный драйвер может эксплуатировать открытую или недокументированную функциональность аппаратной начинки. В результате появляется возможность манипулировать скоростью сетевого подключения, включать и отключать Ethernet-интерфейс. Это приводит к миганию светодиода и изменению его цвета.


Мордечай также опубликовал материал под названием “GAIROSCOPE“ (PDF), который описывает и другой способ извлечения данных. Эксперт даже записал специальное видео, демонстрирующее его находки:

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru