



Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

Microsoft Sysmon теперь блокирует создание вредоносных EXE в Windows

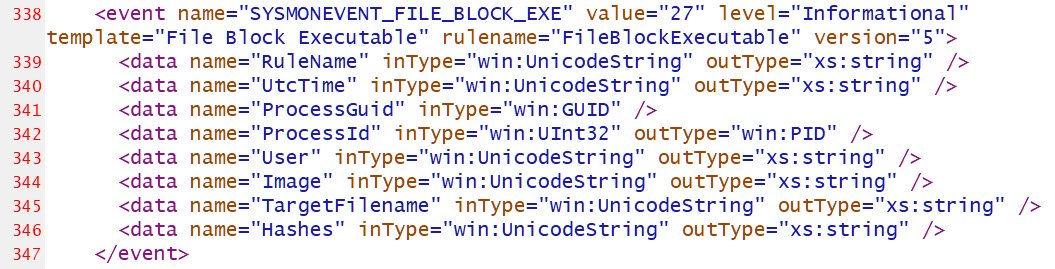
Microsoft выпустила новую версию одного из своих инструментов для отслеживания состояния системы — Sysmon 14. Этот релиз отметился новой функцией “FileBlockExecutable“, которая способна блокировать создание вредоносных исполняемых файлов в форматах EXE, DLL и SYS.

По словам разработчиков, нововведение станет мощным инструментом для системных администраторов, обеспечивая лучшую защиту от вредоносных программ. Блокировка потенциально опасных файлов осуществляется по ряду критериев:

  • Путь файла.
  • Соответствие конкретному хешу.
  • Факт дропа в систему другими исполняемыми файлами.

Например, если имеется список известных хешей вредоносов, Sysmon можно настроить на блокировку создания файлов с соответствующими хешами. Если же вы хотите запретить вложениям в виде документов Office устанавливать зловреды в систему, вы можете блокировать создание исполняемых файлов программами Word и Excel.

Утилита Sysmon распространяется абсолютно бесплатно и входит в популярный пакет Microsoft Sysinternals. С её помощью администраторы и пользователи могут мониторить систему и просматривать логи на предмет вредоносной активности.

Sysmon, помимо прочего, может фиксировать создание процессов, однако злоумышленники вполне могут создать файл с дополнительными опциями, которые будут обходить блокировки Sysmon.

В текущую версии утилиты (4.82) разработчики добавили функцию “FileBlockExecutable“, позволяющую настраивать блокировку исполняемых файлов на основе пути, хеша и программы, которая пытается создать этот файл.


Чтобы запретить приложению Microsoft Office создавать исполняемые файлы, можно воспользоваться правилом, которое представил Олаф Хартонг. Вообще, специалист отлично описал новые возможности Microsoft Sysmon.

Тем не менее функциональность FileBlockExecutable уже успели обойти, о чём рассказал Адам Честер.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru