



Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Знаменитый специалист Феликс Краузе представил онлайн-инструмент под названием “InAppBrowser”, основное назначение которого — анализировать поведение встроенных в мобильные приложения браузеров и выявлять внедрение JavaScript-кода, угрожающего конфиденциальности пользователя.

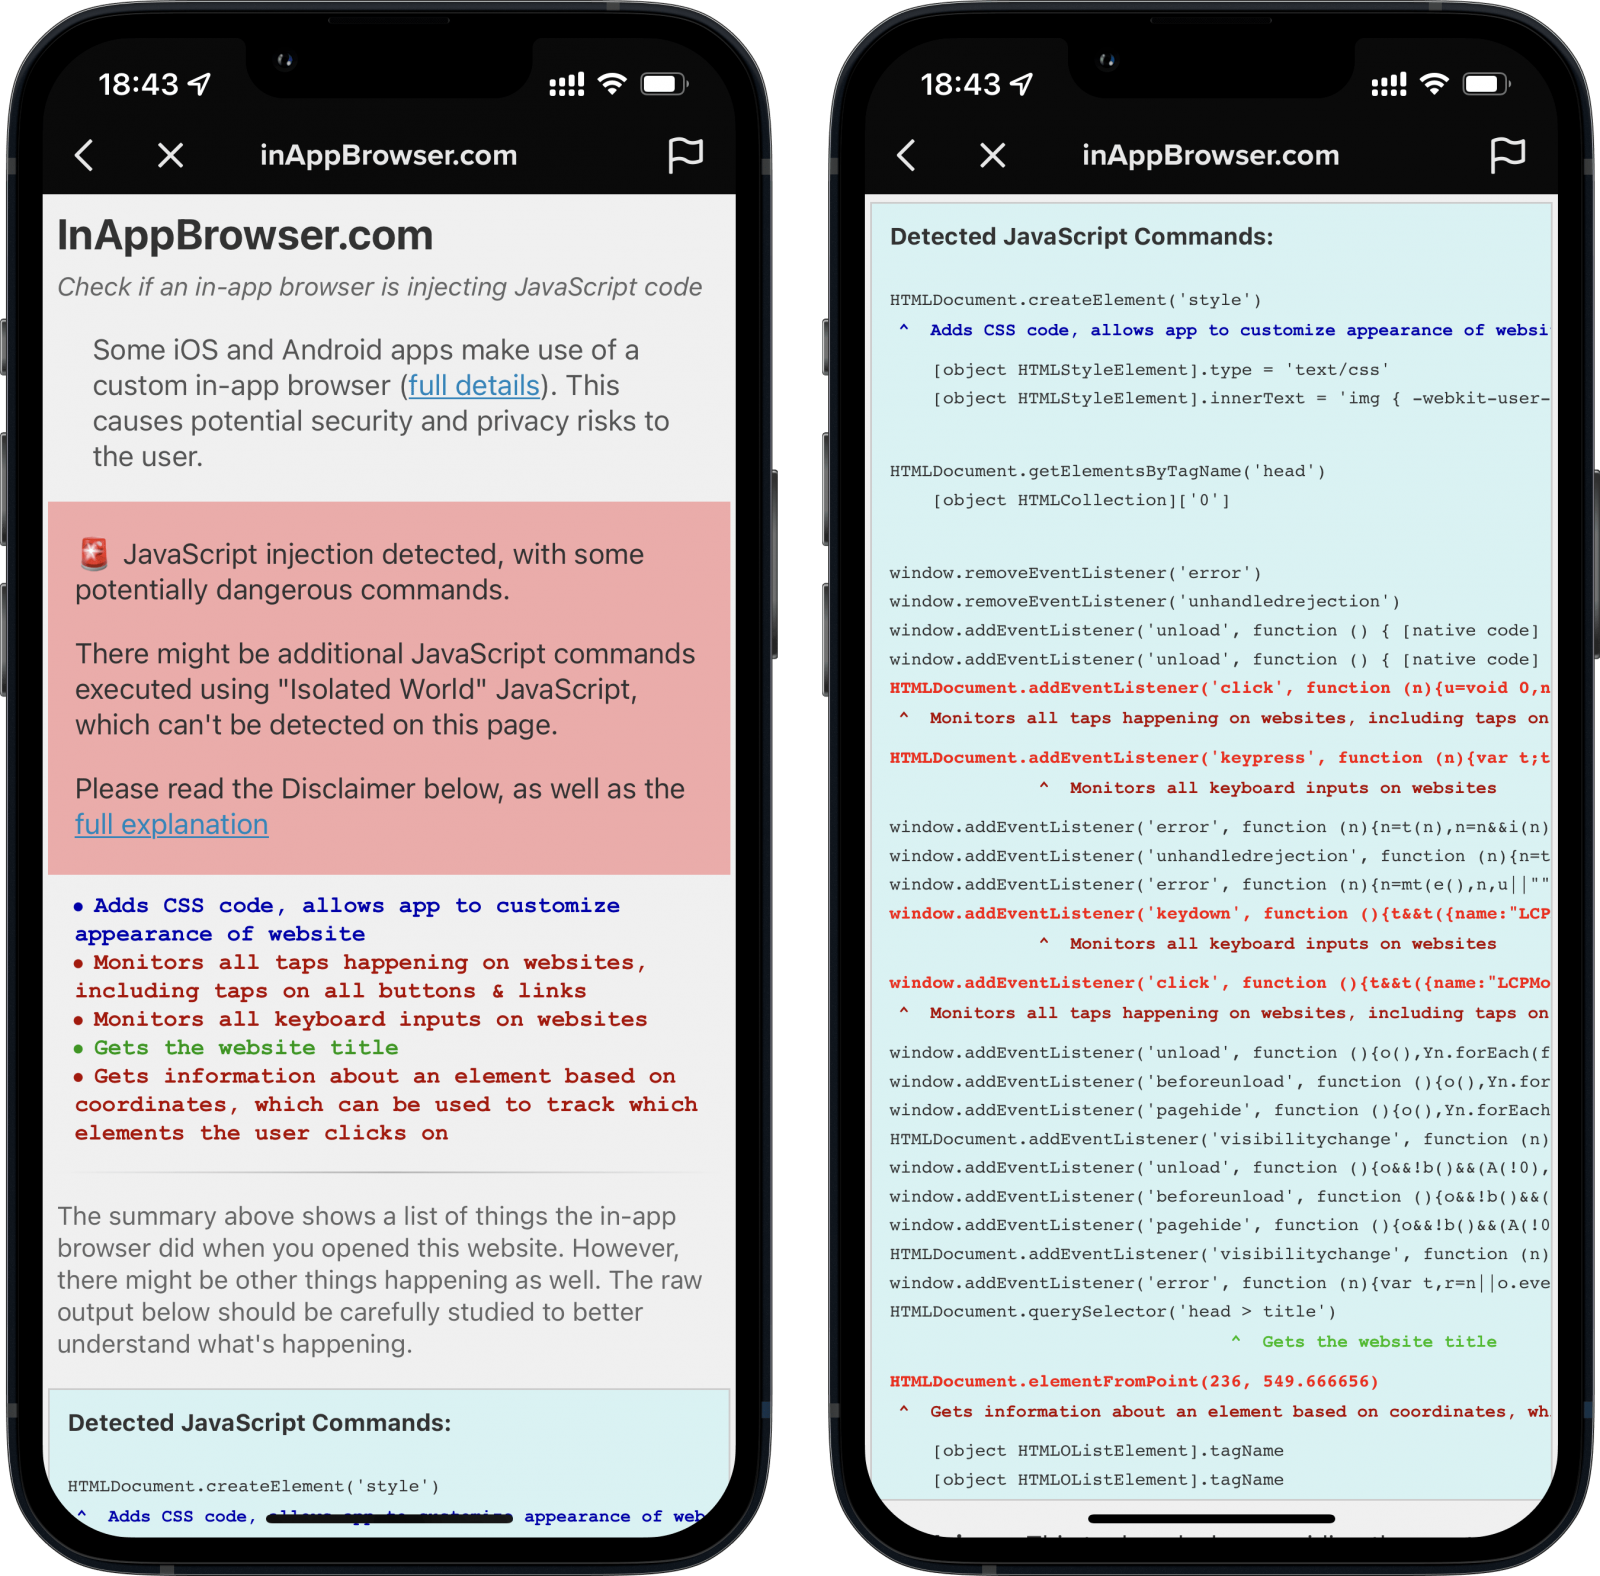
Краузе буквально на днях рассказывал об интересной функциональности встроенного в TikTok браузера, который может фиксировать все действия пользователя, включая вводимые комбинации клавиш.

Все дело в том, что любое приложение для мобильных устройств может использовать встроенный браузер для инъекции JavaScript-трекеров в каждую посещаемую веб-страницу.

В результате разработчики такого софта могут просматривать историю посещений пользователей, записывать нажатия клавиш и «тапы» по дисплею, мониторить снятие скриншотов и даже перехватывать пароли, которые люди вводят в соответствующие формы.

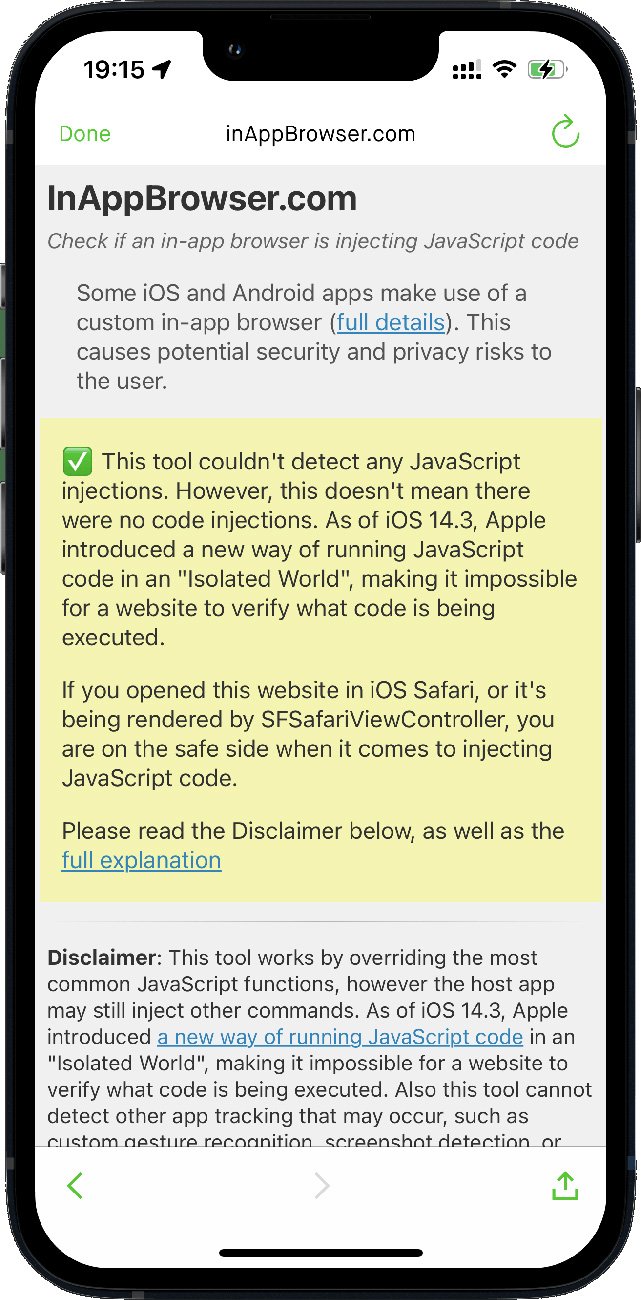
Для борьбы с таким поведением Феликс Краузе разработал инструмент InAppBrowser и открыл его исходный код. Воспользоваться онлайн-тулзой крайне просто: все, что должен сделать пользователь, — перейти на сайт inappbrowser.com во встроенном в приложение браузере. Это работает как с соцсетями, так и с мессенджерами.


«Стоит учитывать, что мой инструмент не сможет детектировать абсолютно все команды JavaScript. Также он не выявит те механизмы отслеживания, которые реализуются с помощью родного кода приложений», — поясняет Краузе.

Кстати, интересно выглядят результаты проверки InAppBrowser встроенного в TikTok браузера:

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru