



Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Знаменитый специалист Феликс Краузе представил онлайн-инструмент под названием “InAppBrowser”, основное назначение которого — анализировать поведение встроенных в мобильные приложения браузеров и выявлять внедрение JavaScript-кода, угрожающего конфиденциальности пользователя.

Краузе буквально на днях рассказывал об интересной функциональности встроенного в TikTok браузера, который может фиксировать все действия пользователя, включая вводимые комбинации клавиш.

Все дело в том, что любое приложение для мобильных устройств может использовать встроенный браузер для инъекции JavaScript-трекеров в каждую посещаемую веб-страницу.

В результате разработчики такого софта могут просматривать историю посещений пользователей, записывать нажатия клавиш и «тапы» по дисплею, мониторить снятие скриншотов и даже перехватывать пароли, которые люди вводят в соответствующие формы.

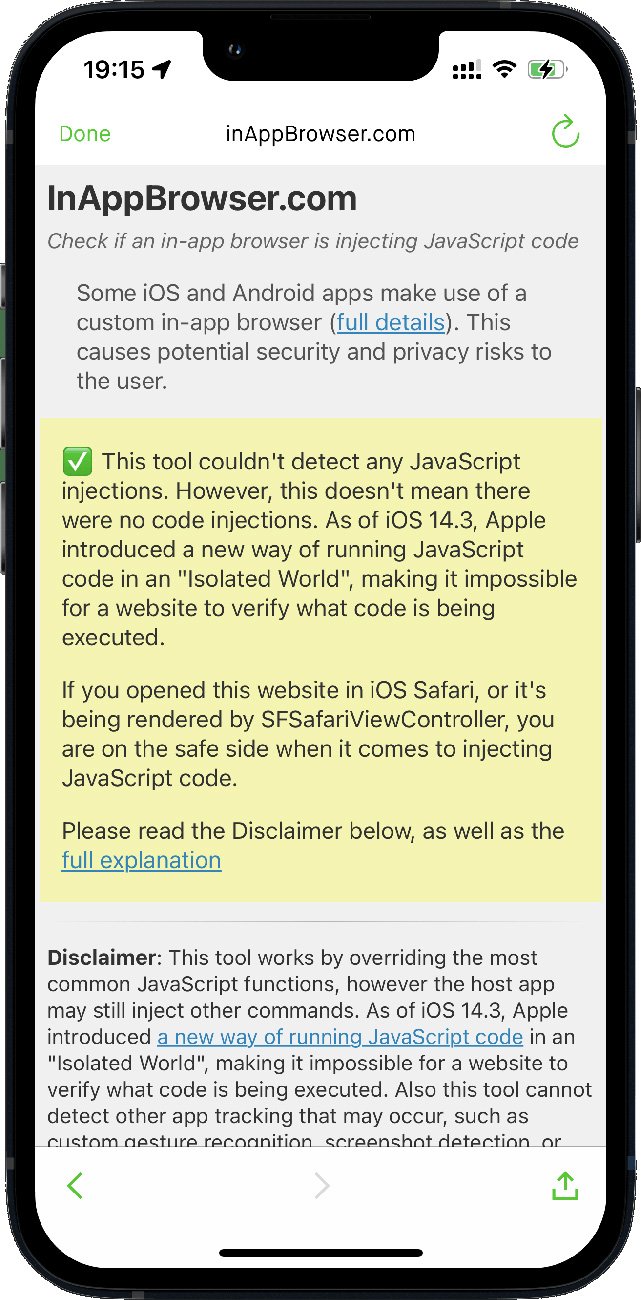
Для борьбы с таким поведением Феликс Краузе разработал инструмент InAppBrowser и открыл его исходный код. Воспользоваться онлайн-тулзой крайне просто: все, что должен сделать пользователь, — перейти на сайт inappbrowser.com во встроенном в приложение браузере. Это работает как с соцсетями, так и с мессенджерами.


«Стоит учитывать, что мой инструмент не сможет детектировать абсолютно все команды JavaScript. Также он не выявит те механизмы отслеживания, которые реализуются с помощью родного кода приложений», — поясняет Краузе.

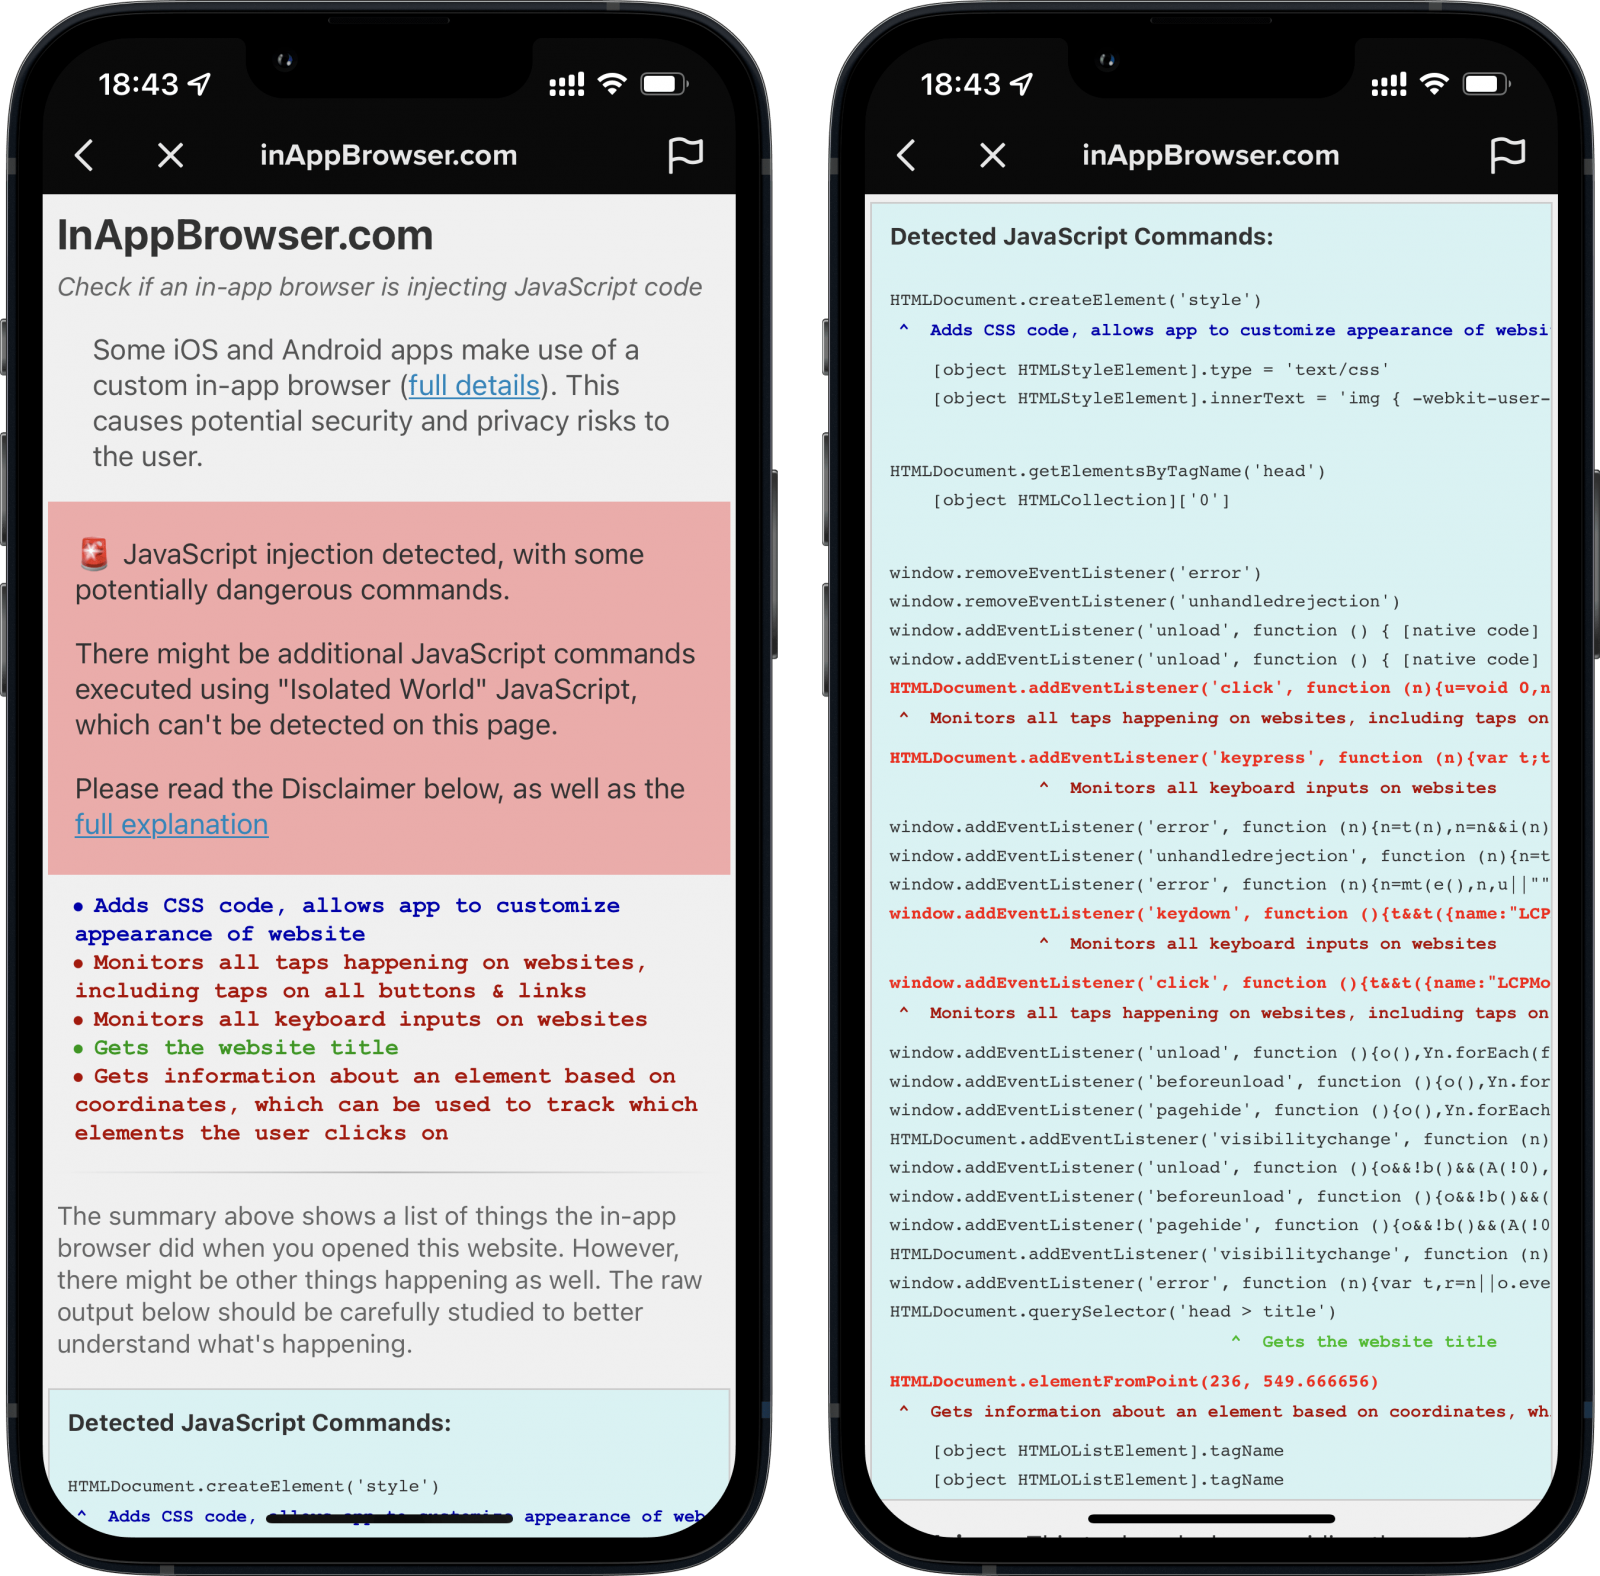
Кстати, интересно выглядят результаты проверки InAppBrowser встроенного в TikTok браузера:

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru