



VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

Майкл Горовиц, независимый исследователь в области кибербезопасности, утверждает, что смартфоны iPhone при использовании VPN проводят через туннель не весь трафик, что создает потенциальные проблемы для конфиденциальности пользователей.

В своей очередной публикации в блоге Горовиц пишет, что «VPN в iOS сломан». Причем сторонние клиенты какое-то время работают нормально: выдают устройству новый IP-адрес, DNS-серверы и туннель для трафика.

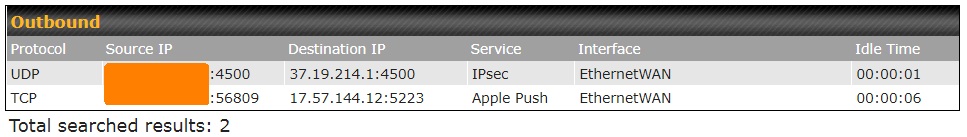
Однако те сессии и соединения, которые были установлены до включения VPN, не прерываются и, следовательно, могут отправлять данные в обход туннеля.

В нормальных условиях пользователь вправе ожидать, что VPN-клиент будет завершать открытые соединения перед установкой защищенного соединения, поскольку они должны открыться уже внутри туннеля. Однако в iOS этого не происходит.

«Данные уходят с iPhone в обход VPN-туннеля. Это нельзя назвать классической DNS-утечкой, это уже конкретная утечка информации. Я убедился в этом, установив разные VPN-клиенты от многих провайдеров. Все это я тестировал на iOS 15.6», — пишет Горовиц.


К сожалению, эксперт не предоставил информации о методах устранения этой проблемы. Тем не менее мы сделали для вас подборку лучших VPN — «Обзор лучших VPN-сервисов». Рекомендуем также ознакомиться с материалом «Топ-10 лучших бесплатных VPN-расширений для браузеров».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru