



В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

Разработчики Zoom выпустили патч для уязвимости, затрагивающей macOS-версию приложения. С помощью соответствующего эксплойта злоумышленник может получить контроль над операционной системой пользователя.

В официальном уведомлении представители сервиса для видеоконференций признают проблему и упоминают идентификатор уязвимости — CVE-2022-28756. Пользователям macOS рекомендуют установить версию под номером 5.11.5, которая устраняет опасный баг.

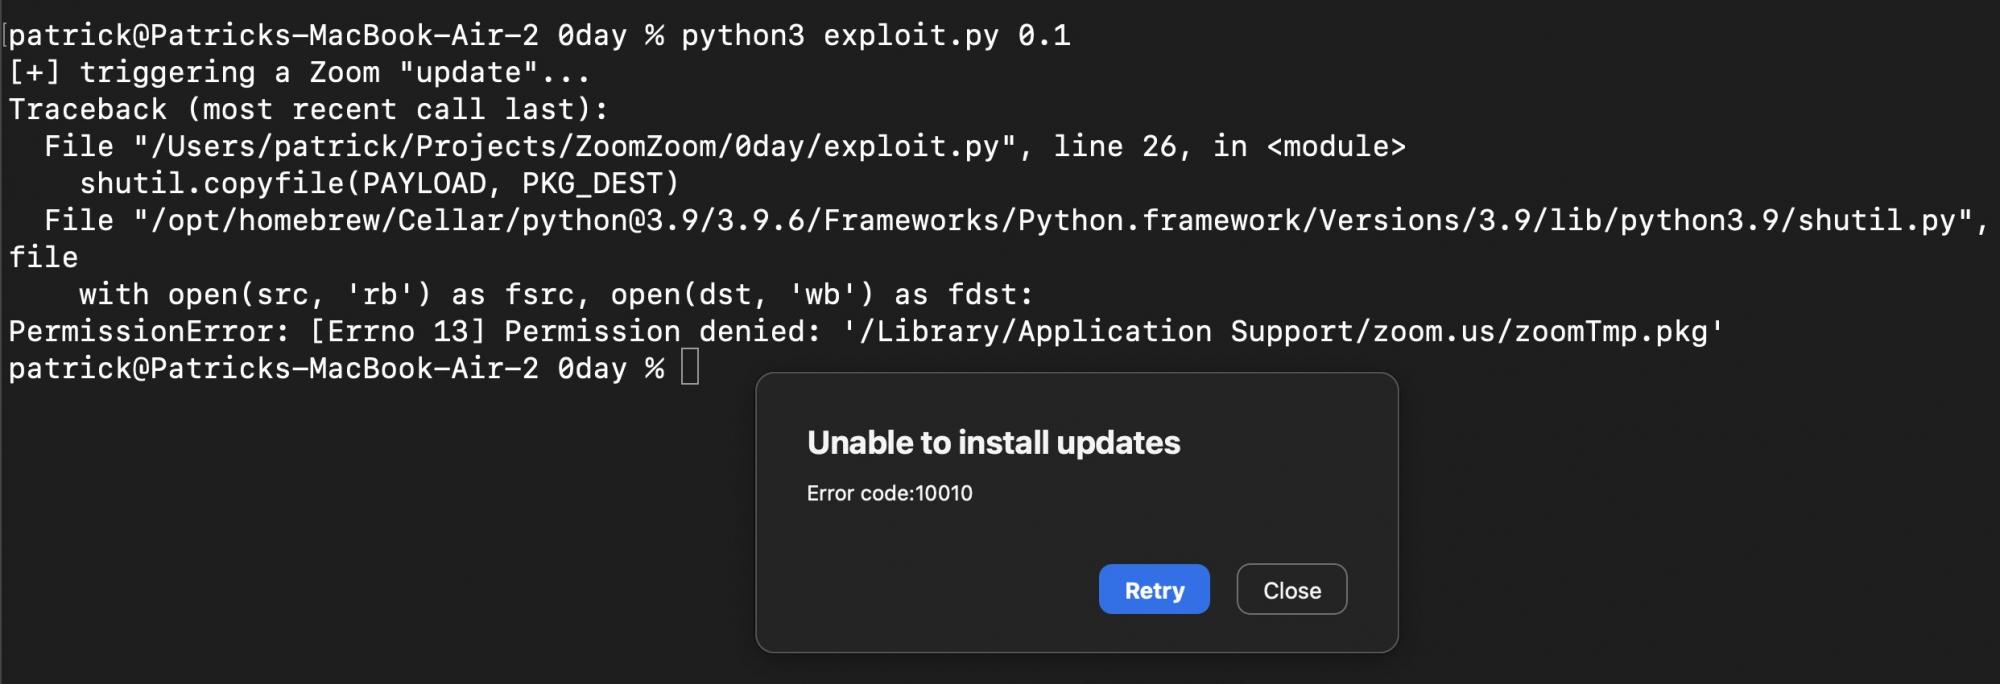
Патрик Уордл, специализирующийся на защите «яблочных» операционных систем, первым выявил и рассказал об уязвимости. Свои выводы эксперт представил на конференции Def Con. Кстати, там же он заявил, что разработчики ряда антивирусных продуктов без разрешения используют его алгоритмы.

Чтобы запустить эксплойт, злоумышленник должен получить специальные разрешения в системе. Там не менее в случае успешной атаки можно заставить Zoom установить вредоносную программу и проставить ей электронную подпись официального сервиса для видеоконференций.

После этого условные атакующие могут получить дополнительные права в операционной системе, включая возможность модифицировать, удалять или добавлять файлы на устройство.

Патрик Уордл поблагодарил разработчиков Zoom за оперативный патч и подтвердил, что версия 5.11.5 действительно решает выявленную проблему.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru