



В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

Разработчики Zoom выпустили патч для уязвимости, затрагивающей macOS-версию приложения. С помощью соответствующего эксплойта злоумышленник может получить контроль над операционной системой пользователя.

В официальном уведомлении представители сервиса для видеоконференций признают проблему и упоминают идентификатор уязвимости — CVE-2022-28756. Пользователям macOS рекомендуют установить версию под номером 5.11.5, которая устраняет опасный баг.

Патрик Уордл, специализирующийся на защите «яблочных» операционных систем, первым выявил и рассказал об уязвимости. Свои выводы эксперт представил на конференции Def Con. Кстати, там же он заявил, что разработчики ряда антивирусных продуктов без разрешения используют его алгоритмы.

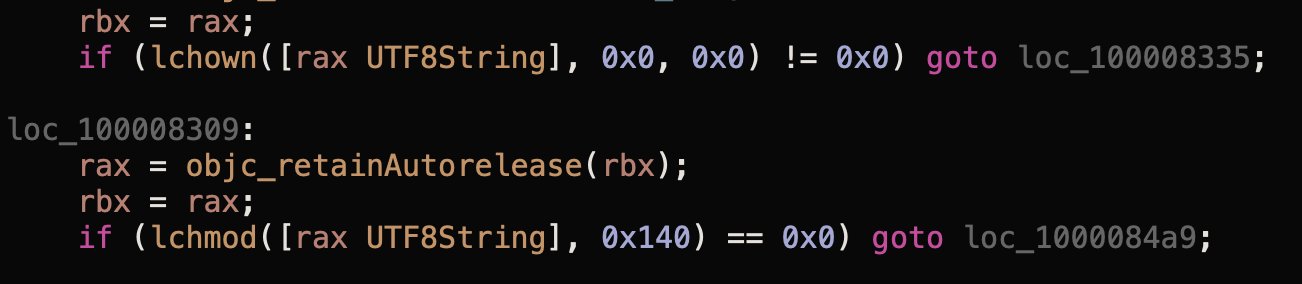
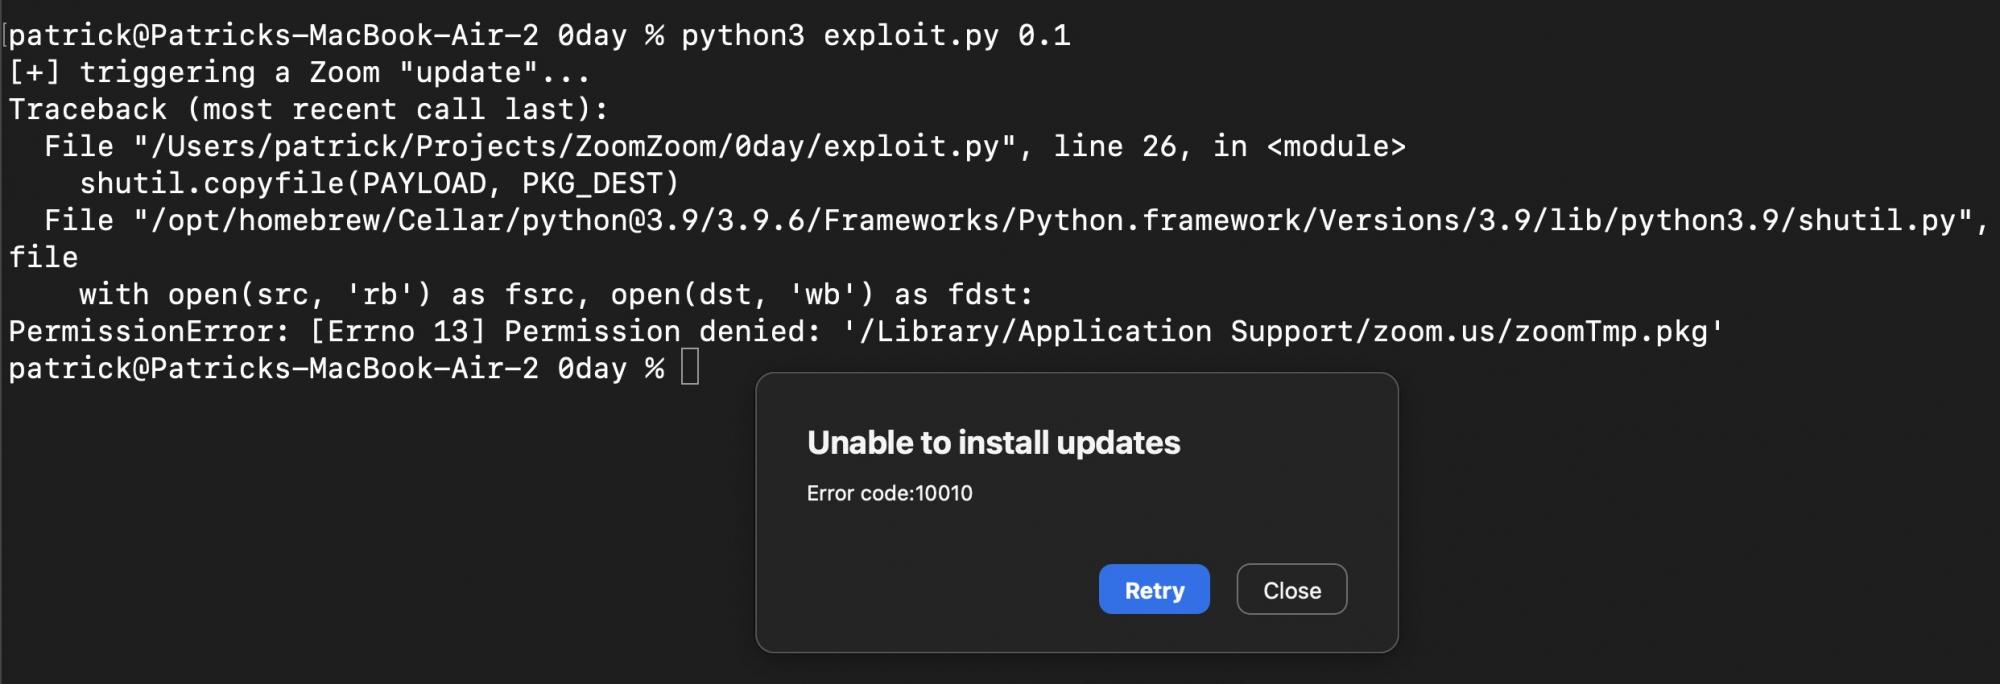
Чтобы запустить эксплойт, злоумышленник должен получить специальные разрешения в системе. Там не менее в случае успешной атаки можно заставить Zoom установить вредоносную программу и проставить ей электронную подпись официального сервиса для видеоконференций.

После этого условные атакующие могут получить дополнительные права в операционной системе, включая возможность модифицировать, удалять или добавлять файлы на устройство.

Патрик Уордл поблагодарил разработчиков Zoom за оперативный патч и подтвердил, что версия 5.11.5 действительно решает выявленную проблему.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru