



Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

В моделях Xiaomi Redmi Note 9T и Redmi Note 11 обнаружены уязвимости, с помощью которых можно “вырубить” мобильные платежи и подделать транзакции. В устройство аферисты проникают через мошенническое приложение для Android.

О недостатках в телефонах на базе MediaTek сообщили в отчете специалисты Check Point. По версии компании, “дыру” нашли в надежной среде выполнения (TEE) китайского производителя телефонов.

TEE относится к безопасной области внутри главного процессора. Она гарантирует, что код и загруженные данные будут защищены с точки зрения конфиденциальности и целостности.

Израильская компания обнаружила, что приложение на устройстве Xiaomi может быть скомпрометировано. Это позволяет злоумышленнику заменить новую безопасную версию приложения старой уязвимой (даунгрейд).

“Злоумышленник может обойти обновления безопасности Xiaomi или MediaTek для проверенных приложений, понизив их до непропатченных версий”, — говорит исследователь из Check Point Слава Маккавеев.


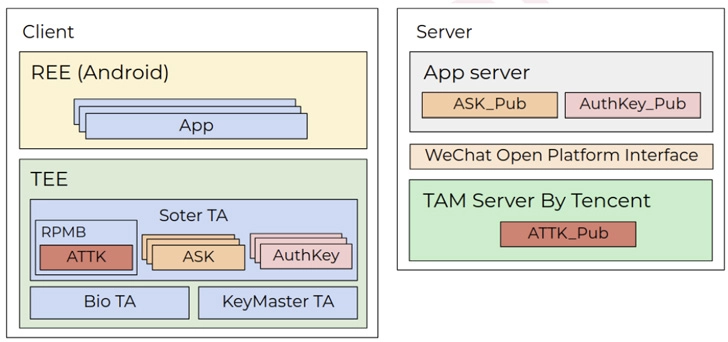
Уязвимости нашли и в “thhadmin”, легитимном приложении, отвечающим за управление безопасностью. С их помощью вредоносная программа собирает сохраненные ключи и может сама управлять приложением.

“Мы обнаружили уязвимости, которые позволяют подделывать платежи или отключать платежную систему напрямую из приложения для Android”, — уточняет Маккавеев.

Цель хакеров — проникнуть в разработки Xiaomi и управлять сервисом Tencent Soter, который служит базой при авторизации транзакций для WeChat и Alipay.

Это еще не все. Check Point обнаружили, что вредоносный код может извлекать закрытые ключи для подписи платежных поручений. Уязвимость полностью компрометирует платформу Tencent Soter, говорят исследователи.

Xiaomi в июне выпустила патчи для устранения уязвимости CVE-2020-14125. Загруженные обновления должны закрывать “дыру”, добавляют в Check Point.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru