



В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

Microsoft в ближайшие дни выпустит новую стабильную версию браузера Edge, в которой разработчики обещают повышенную безопасность по умолчанию при посещении малопопулярных у пользователя веб-сайтов.

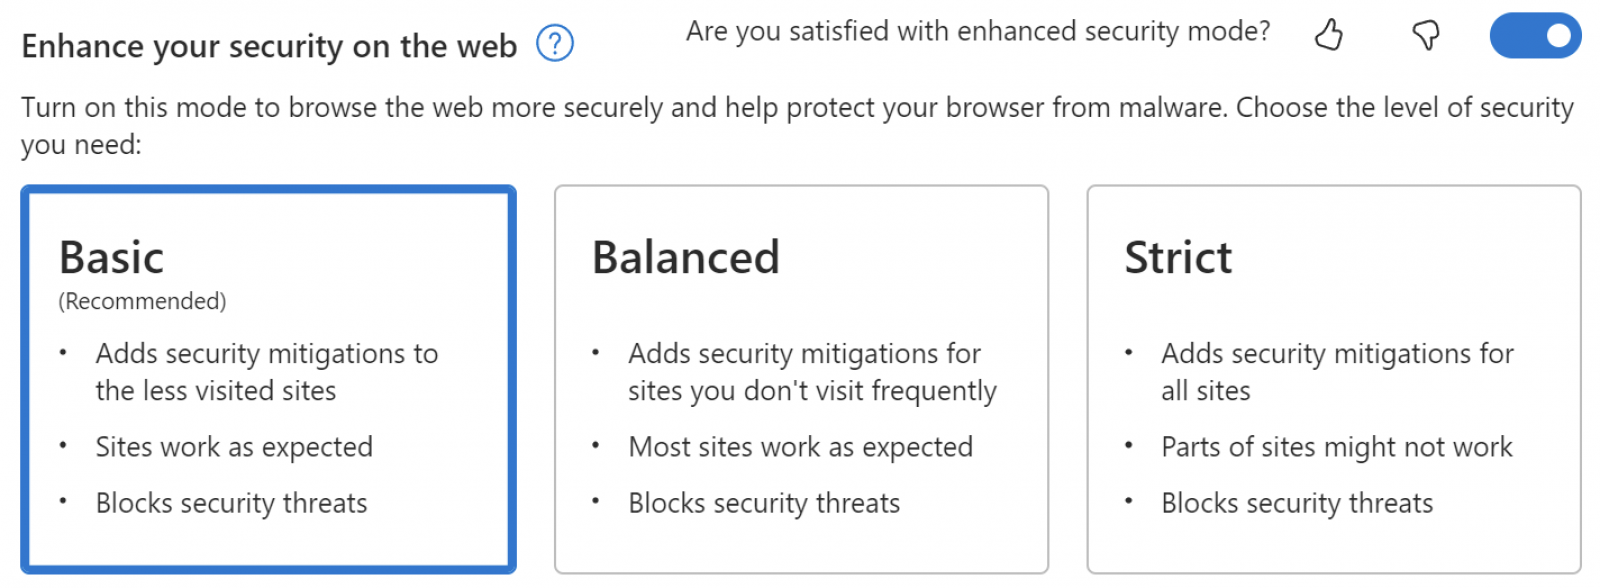
В версии Edge 104.0.1293.47 браузер будет активировать базовый уровень безопасности “Basic”, если в настройках включен опциональный режим “Enhance your security on the web” («повысить вашу безопасность в Сети»).

Этот режим обеспечивает дополнительный слой защиты от уязвимостей, связанных с памятью, за счет отключения JavaScript-компиляции just-in-time (JIT) и активации дополнительных защитных функций ОС при посещении незнакомых веб-ресурсов.

В новой версии Microsoft Edge уровень “Basic” будет включен по умолчанию, защищая пользователя от возможного вредоносного воздействия сайтов, которые тот редко посещает.

«В настройках edge://settings/privacy уровень “Basic” теперь включен по умолчанию. Функция сохранит пользовательский опыт для наиболее популярных сайтов в Сети, но добавит дополнительный слой защиты от менее посещаемых ресурсов», — объясняют в корпорации.


В новой версии Microsoft Edge также есть возможность импортировать данные из Google Chrome при первом запуске.

«Перенести настройки Google Chrome можно без необходимости устанавливать браузер. Достаточно просто войти в Google-аккаунт», — отмечает Microsoft.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru