



C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

Развивающийся сервис, получивший имя Dark Utilities, уже успел привлечь три тысячи киберпреступников, поскольку предоставляет командный пункт (C2) для управления скомпрометированными системами. О набирающем популярность сервисе рассказали исследователи из Cisco Talos.

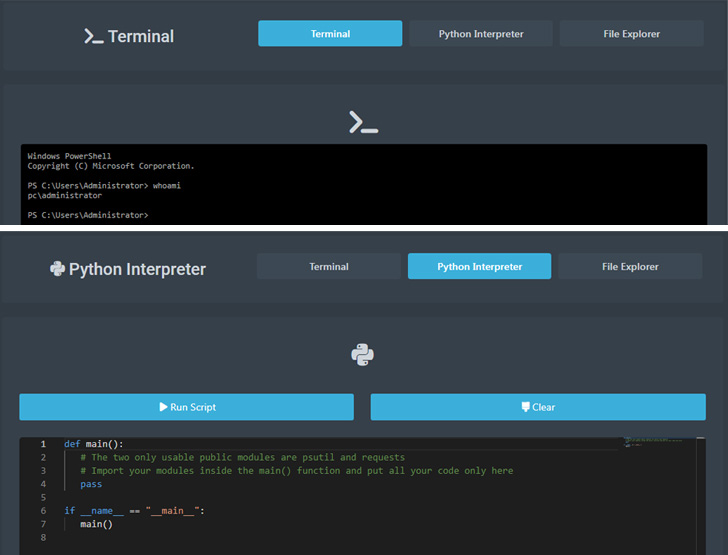
По словам специалистов, Dark Utilities рекламируют как систему, позволяющую устанавливать удалённый доступ, выполнять команды, запускать DDoS-атаки и криптомайнинговые операции на заражённом устройстве.

Dark Utilities появился в начале 2022 года и уже тогда подавался авторами как “C2-as-a-Service“ (C2aaS — командный сервер как услуга). Киберпреступникам предлагали доступ к инфраструктуре, размещённой не только в привычном интернете, но и в Tor-сети. Помимо этого, начинающий злоумышленник мог заполучить и пейлоады с поддержкой Windows, Linux и Python. Всё это стоит 9,99 евро.

Купившим эту услугу юзерам предлагался дашборд, позволяющий генерировать новые вредоносные образцы, заточенные под определённую операционную систему. Авторы Dark Utilities также предоставляли панель администратора, позволяющую запускать команды на устройстве жертвы.

Основная идея этого сервиса — дать киберпреступникам возможность атаковать разные операционные системы и конфигурации компьютеров без необходимости заниматься разработкой специально под каждую. Техническая поддержка пользователей осуществляется в Discord и Telegram.

«Учитывая достаточно низкую стоимость в сравнении с другими платформами, Dark Utilities наверняка привлекает внимание киберпреступников, которые пытаются взломать определённые системы, но по каким-то причинам не могут создать собственную C2-инфраструктуру», — пишут исследователи.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru