



Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Bruggling — новый вектор слива данных из скомпрометированной системы, в котором используется функция синхронизации закладок в Chromium-браузерах. Эксперты уже представили proof-of-concept (PoC).

Синхронизация закладок уже давно стала стандартной функциональностью в современных интернет-обозревателях. Она позволяет пользователю, например, добавить закладку на одном устройстве и автоматически получить ее на других девайсах.

Однако оказалось, что эту функцию можно использовать и в атаках, а именно — получить с ее помощью внутренние данные целевой организации. Помимо этого, вектор позволяет установить в систему жертвы вредоносные инструменты или пейлоады с минимальным риском детектирования.

Дэвид Префер, специалист технологического института SANS, в ходе одного из своих исследований выявил возможность задействовать функциональность синхронизированных закладок для извлечения данных из скомпрометированных сетей.

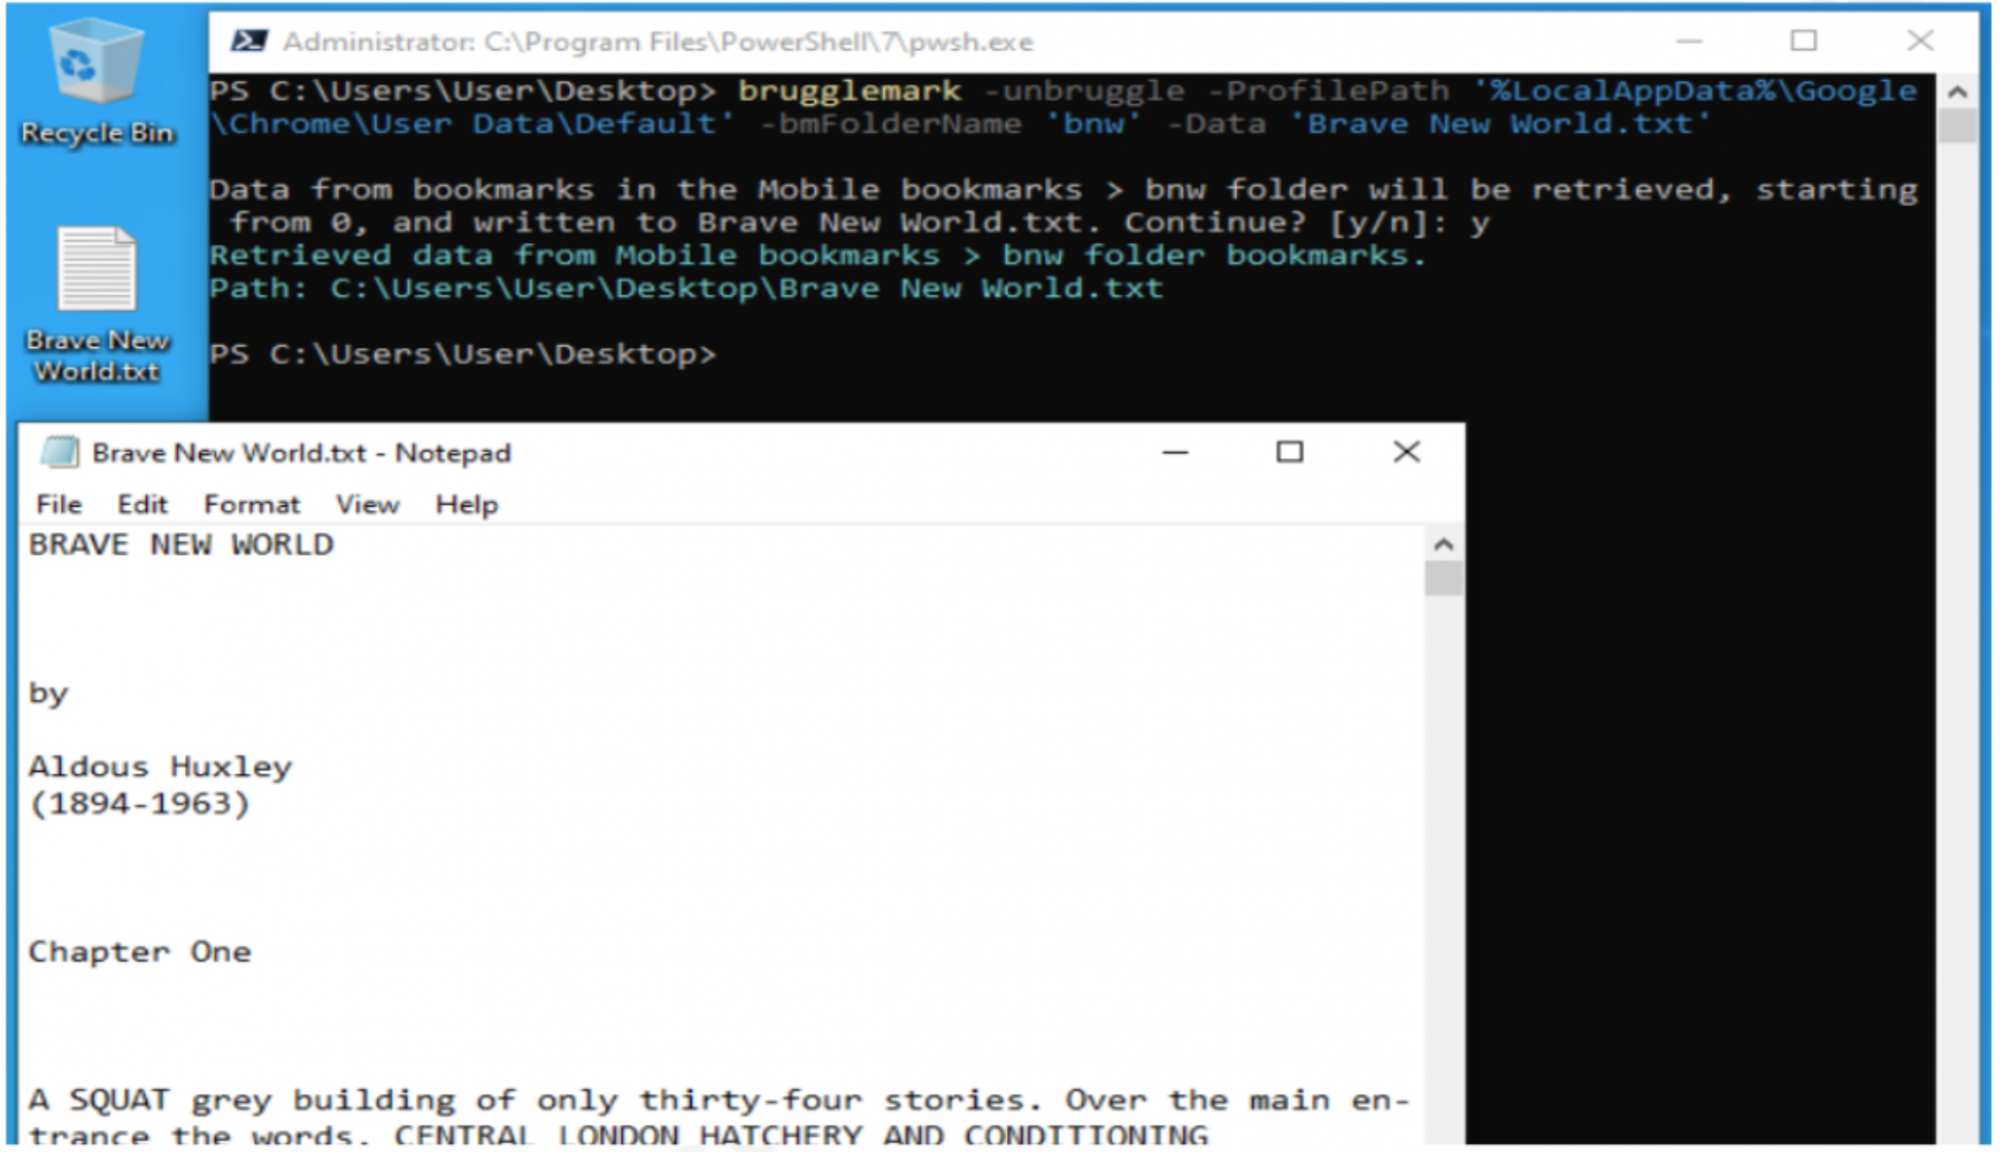
Вектор назвали “Bruggling”, а Префер даже опубликовал код демонстрационного эксплойта — PowerShell-скрипт под названием “Brugglemark”.

«Речь не идет об уязвимости или баге в функции синхронизации закладок. Штука в том, что вы можете давать любое имя вашим закладкам, а потом синхронизировать их между устройствами», — пишет эксперт.

Для успешной атаки злоумышленнику придется сначала заполучить удаленный или физический доступ к атакуемой системе, а также собрать все интересующие его данные. Далее потребуется либо использовать украденные учетные данные от аккаунта в браузере, либо создать свой профиль.

После этого злоумышленник получает доступ к закладкам на другом устройстве, поскольку они мгновенно синхронизируются. По словам Префера, этот же метод можно использовать для копирования вредоносных составляющих в атакованную среду.

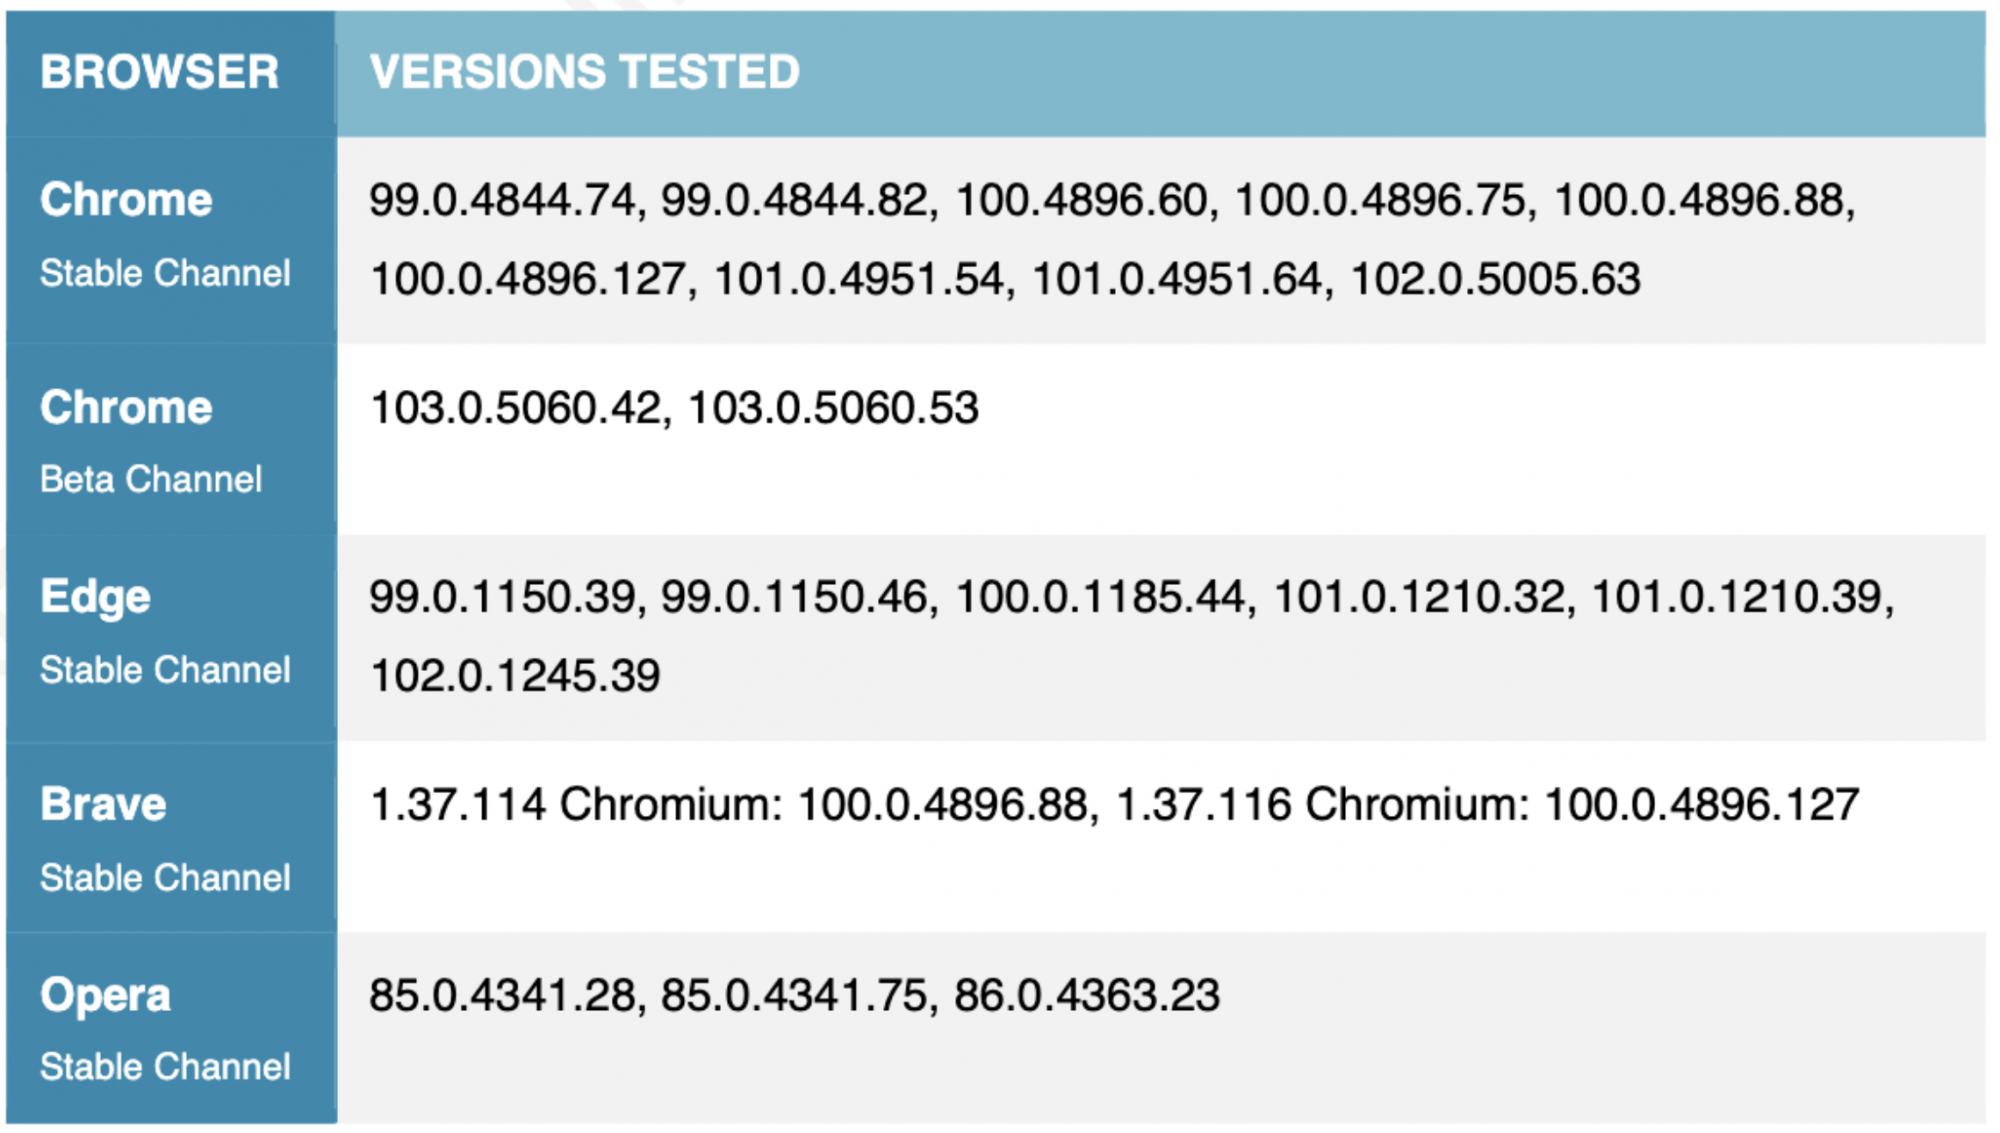
Исследователи протестировали Bruggling на стабильных и бета-версиях браузера Chrome, а также на Microsoft Edge, Brave и Opera.


Иоганнес Ульрих, другой специалист из SANS, также отметил, что слив данных с помощью синхронизации закладок дает киберпреступнику неоспоримое преимущество — незаметность. С помощью этого вектора можно обойти детектирование защитными средствами.

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru