



Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Google представила новые правила официального магазина Android-приложений Play Store. Корпорация хочет решить проблему навязчивой рекламы и маскировки под различные бренды и популярные приложения.

По словам интернет-гиганта, новые правила будут вводиться постепенно, чтобы у разработчиков было время внести соответствующие изменения в свой софт. Поскольку Google хочет улучшить пользовательский опыт, многое из нововведений будет касаться рекламы.

С 30 сентября 2022 года рекламные объявления в играх будут работать иначе. Например, корпорация запретит рекламу на полный экран, которую нельзя закрыть спустя 15 секунд. Причем это правило коснется рекламных объявлений, отображаемых перед запуском игр и началом нового уровня.


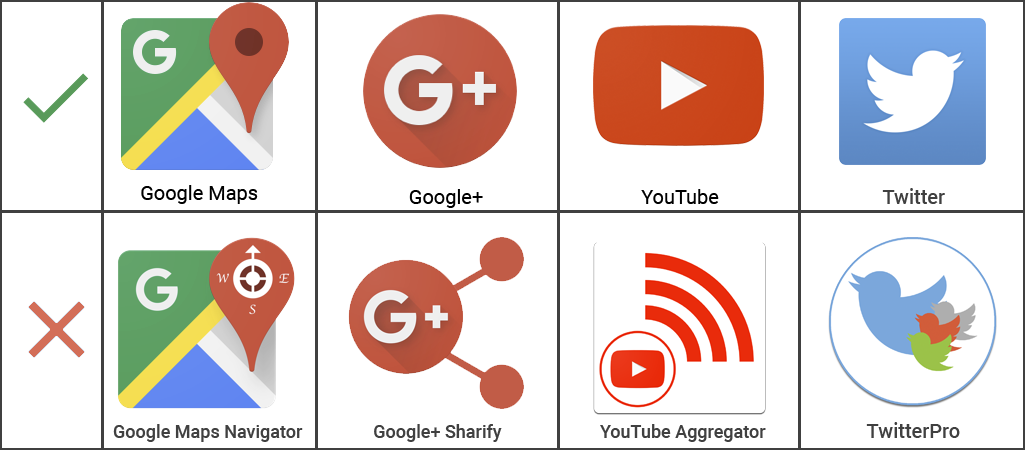
Второе важное нововведение — подражание и копирование популярных или официальных приложений. Например, когда тот или иной софт пытается ассоциироваться с государственными и корпоративными приложениями. Таким образом, разработчики не смогут использовать иконки, которые бы отсылали к какой-либо компании, исполнителю или медиапроекту. Это правило вступит в силу 31 августа 2022 года.


Дезинформация в отношении здоровья (31 августа 2022 года): Google будет блокировать программы, чьи рекомендации идут вразрез с общепринятыми медицинскими практиками. Такой софт не сможет навредить владельцу мобильного устройства своими советами.

Также с 31 августа 2022 года приложениям будет запрещено использовать VPN-сервисы Android для отслеживания геолокации пользователя или перенаправления его трафика с целью заработка на рекламе.

Наконец, с 31 августа 2022 Google запретит программам обходить флаг FLAG_SECURE, ограничивающий снятие скриншотов и запись экрана.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru