



Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Google представила новые правила официального магазина Android-приложений Play Store. Корпорация хочет решить проблему навязчивой рекламы и маскировки под различные бренды и популярные приложения.

По словам интернет-гиганта, новые правила будут вводиться постепенно, чтобы у разработчиков было время внести соответствующие изменения в свой софт. Поскольку Google хочет улучшить пользовательский опыт, многое из нововведений будет касаться рекламы.

С 30 сентября 2022 года рекламные объявления в играх будут работать иначе. Например, корпорация запретит рекламу на полный экран, которую нельзя закрыть спустя 15 секунд. Причем это правило коснется рекламных объявлений, отображаемых перед запуском игр и началом нового уровня.


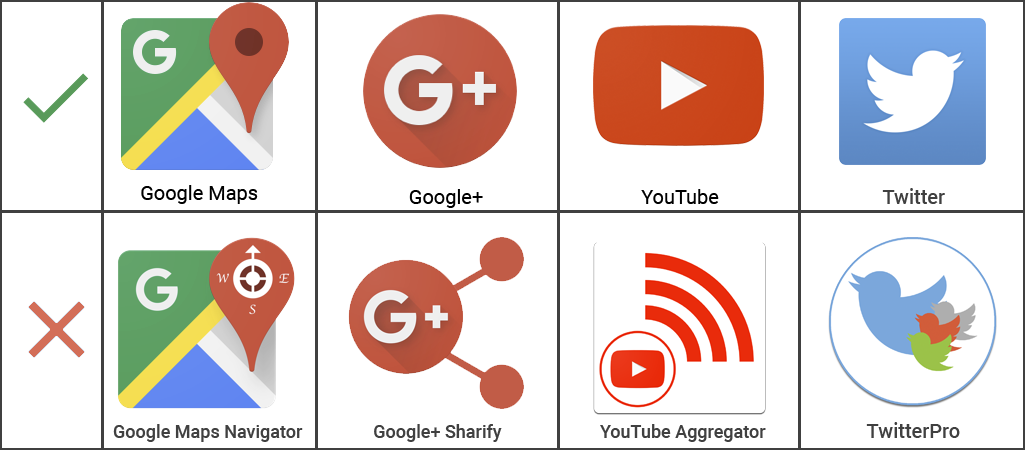
Второе важное нововведение — подражание и копирование популярных или официальных приложений. Например, когда тот или иной софт пытается ассоциироваться с государственными и корпоративными приложениями. Таким образом, разработчики не смогут использовать иконки, которые бы отсылали к какой-либо компании, исполнителю или медиапроекту. Это правило вступит в силу 31 августа 2022 года.


Дезинформация в отношении здоровья (31 августа 2022 года): Google будет блокировать программы, чьи рекомендации идут вразрез с общепринятыми медицинскими практиками. Такой софт не сможет навредить владельцу мобильного устройства своими советами.

Также с 31 августа 2022 года приложениям будет запрещено использовать VPN-сервисы Android для отслеживания геолокации пользователя или перенаправления его трафика с целью заработка на рекламе.

Наконец, с 31 августа 2022 Google запретит программам обходить флаг FLAG_SECURE, ограничивающий снятие скриншотов и запись экрана.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru