



На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

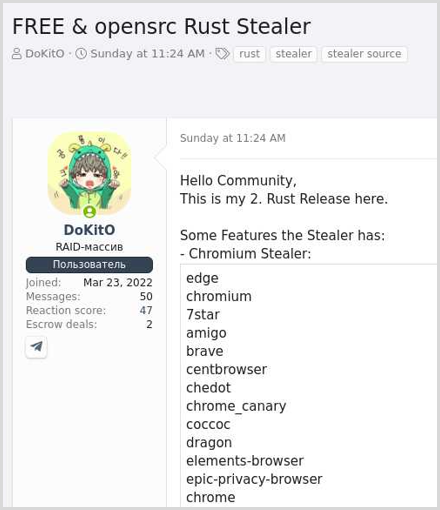
Исходный код одного из вредоносов, крадущих информацию жертвы, всплыл на хакерских форумах. Как отметили исследователи, зловред, написанный на Rust, уже вовсю используется в реальных кибератаках.

Автор вредоносной программы утверждает, что создал ее всего за шесть часов. При этом на VirusTotal у нее довольно низкий процент детектирования (22), что позволяет говорить о грамотно подобранных функциях маскировки злонамеренной активности.


Поскольку софт написан на Rust, кросс-платформенном языке, его операторы могут атаковать разные операционные системы. Тем не менее в текущем виде вредонос используется для поражения исключительно Windows.

Специалисты компании Cyble назвали новый зловред “Luca Stealer”. Исходя из анализа, он оснащен стандартным для этого типа вредоносов набором функциональности.

При запуске Luca Stealer пытается вытащить данные из браузеров, основанных на Chromium. Там, как правило, могут храниться учетные данные, информация банковских карт и cookies. Помимо этого, злонамеренный софт пытается атаковать «холодные» и «горячие» криптобумажники, реализованные в виде аддонов для браузера, а также аккаунты Steam, Discord-токены, учетки Ubisoft Play и др.

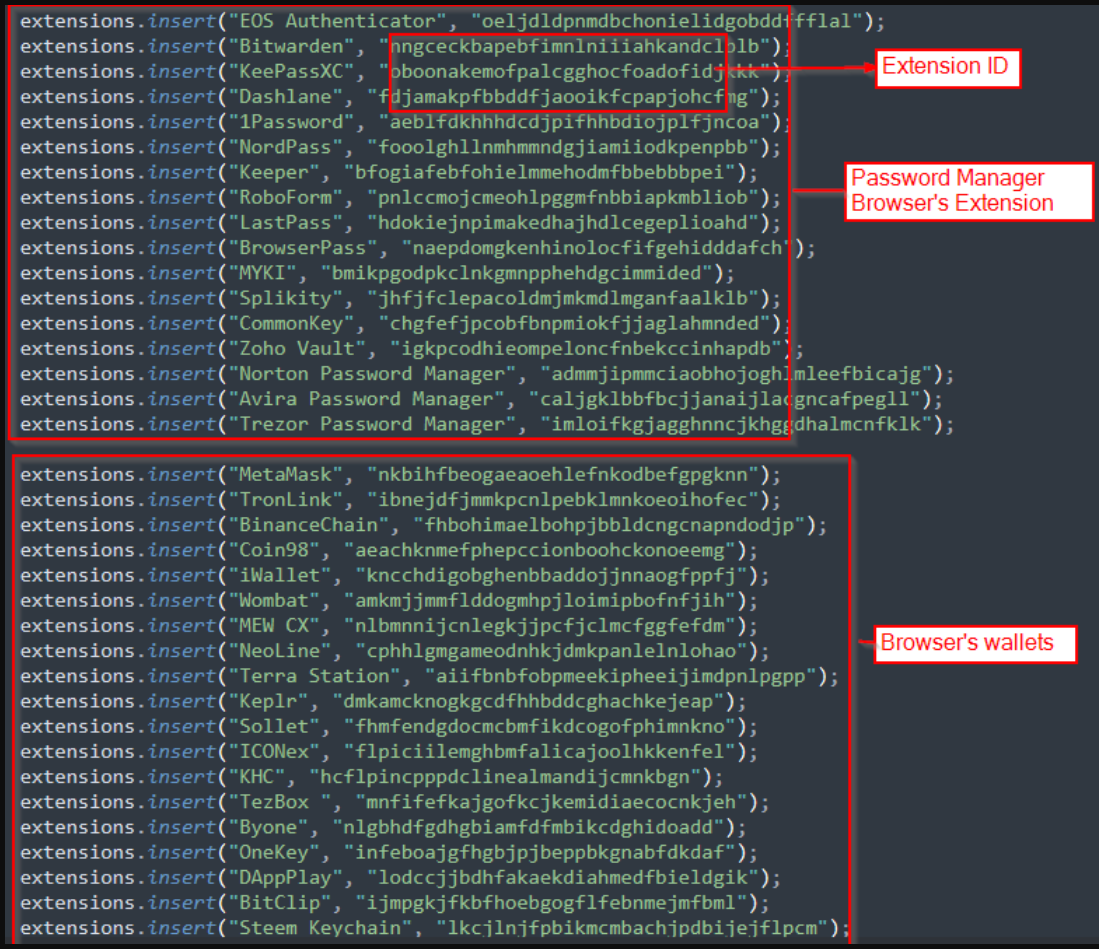
Но есть и кое-что, отличающее Luca Stealer от похожих вредоносов: его основная цель — менеджеры паролей, установленные как расширения для браузеров. Rust-зловред ворует локально сохраненные логины и пароли из 17 подобных программ.


Кроме того, Luca Stealer может снимать скриншоты, сохраняя их в формате PNG, и отправлять их операторам. Однако где-то автор программы допустил и промах: например, вредоносный софт лишен возможности подменять данные в буфере обмена.

Эксперты предупреждают, что злоумышленники могут легко портировать Luca Stealer на Linux и macOS, поэтому нам, вероятно, стоит ждать атак вредоноса и на эти системы.

Сергей Волков из Cloud.ru стал лучшим CISO российского ИТ-рынка

Директор центра киберзащиты Cloud.ru Сергей Волков возглавил рейтинг руководителей по информационной безопасности в ИТ-сфере. Он занял первое место в соответствующей категории ежегодного рейтинга «Топ-1000 российских менеджеров». Проект Ассоциации менеджеров публикуется в газете «Коммерсантъ» с 2001 года.

Топ-менеджеры оценивают коллег из собственных функциональных направлений, а результаты дополнительно проверяют экспертные комиссии.

В Cloud.ru Сергей Волков занимает должность директора центра киберзащиты и отвечает за направление информационной безопасности. Первое место в отраслевой категории стало признанием его управленческих результатов со стороны профессионального сообщества.

Ассоциация менеджеров также изучила достижения лауреатов и выделила главные тенденции российского управления. На первом месте ожидаемо оказался искусственный интеллект: внедрение ИИ для оптимизации бизнес-процессов упоминается в 80% рассмотренных достижений.

Второй важный тренд — клиентоориентированность. Компании всё активнее анализируют пользовательский опыт, собирают обратную связь и создают персонализированные решения на основе измеримых показателей.

Третью позицию заняла операционная эффективность: сокращение издержек, автоматизация и цифровизация процессов.

RSS: Новости на портале Anti-Malware.ru