



Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Неизвестная киберпреступная группировка, участники которой говорят на китайском языке, использует в атаках сложный UEFI-руткит, получивший имя CosmicStrand. На активность злоумышленников обратили внимание в «Лаборатории Касперского».

«Обнаруженный руткит располагается в прошивке материнских плат Gigabyte и ASUS. Мы отметили, что все образы связаны с чипсетом H81», — пишут эксперты Kaspersky в отчете.

«Вполне возможно, что там существует некая стандартная уязвимость, позволяющая атакующим встраивать руткит в образ прошивки».

Среди жертв APT-группировки есть граждане Китая, Вьетнама, Ирана и России. Интересно, что у этих людей нет прямой связи с какой-либо серьезной организацией или отраслью. Схожесть кода CosmicStrand и ботнетов MyKings и MoonBounce позволила исследователям заключить, что за атаками нового руткита стоит китайская группа.

Кстати, стоит отметить, что CosmicStrand, который представляет собой файл весом 96,84 КБ, — уже второй UEFI-руткит, зафиксированный в 2022 году. Первым стал MoonBounce, отличающийся своей сложностью, поскольку его нельзя удалить даже заменой жёсткого диска. Есть информация, что MoonBounce участвовал в целевых атаках кибершпионов из группировки APT41 (она же Winnti).


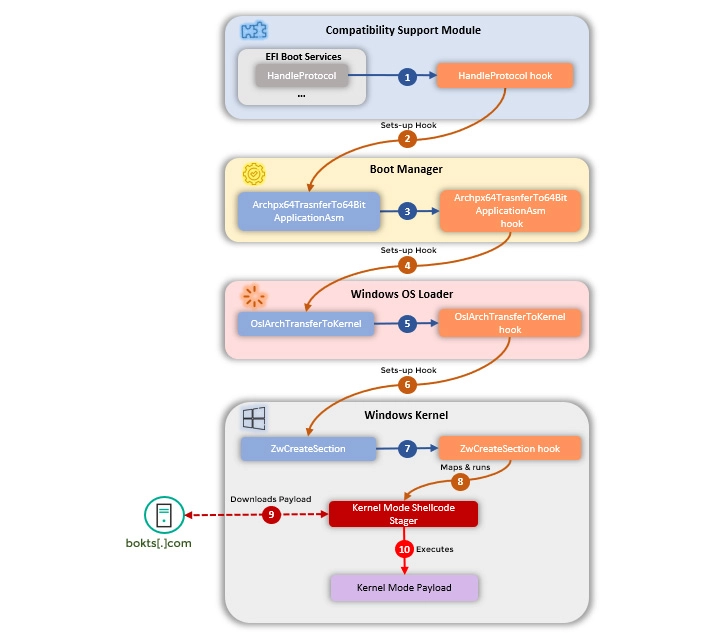
Задача операторов CosmicStrand — вмешаться в процесс загрузки ОС и развернуть на уровне ядра имплантат, который будет загружаться с каждым стартом системы Windows. Такой подход используется для запуска шеллкода, соединяющегося с удаленным сервером для копирования и выполнения ещё одной вредоносной нагрузки.

Точное назначение последнего пейлоада остается загадкой, однако известно, что он извлекается по адресу update.bokts[.]com в виде ряда пакетов с 528 байтами данных. Kaspersky нашла в общей сложности две версии руткита, одна из которых использовалась с конца 2016 года по середину 2017-го. Второй вариант вредоноса активничал в 2020 году.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru