



Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Неизвестная киберпреступная группировка, участники которой говорят на китайском языке, использует в атаках сложный UEFI-руткит, получивший имя CosmicStrand. На активность злоумышленников обратили внимание в «Лаборатории Касперского».

«Обнаруженный руткит располагается в прошивке материнских плат Gigabyte и ASUS. Мы отметили, что все образы связаны с чипсетом H81», — пишут эксперты Kaspersky в отчете.

«Вполне возможно, что там существует некая стандартная уязвимость, позволяющая атакующим встраивать руткит в образ прошивки».

Среди жертв APT-группировки есть граждане Китая, Вьетнама, Ирана и России. Интересно, что у этих людей нет прямой связи с какой-либо серьезной организацией или отраслью. Схожесть кода CosmicStrand и ботнетов MyKings и MoonBounce позволила исследователям заключить, что за атаками нового руткита стоит китайская группа.

Кстати, стоит отметить, что CosmicStrand, который представляет собой файл весом 96,84 КБ, — уже второй UEFI-руткит, зафиксированный в 2022 году. Первым стал MoonBounce, отличающийся своей сложностью, поскольку его нельзя удалить даже заменой жёсткого диска. Есть информация, что MoonBounce участвовал в целевых атаках кибершпионов из группировки APT41 (она же Winnti).


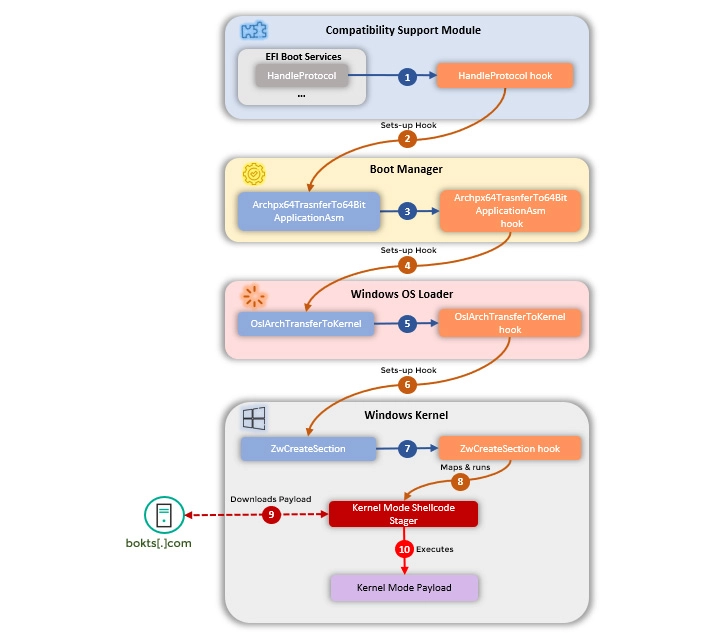
Задача операторов CosmicStrand — вмешаться в процесс загрузки ОС и развернуть на уровне ядра имплантат, который будет загружаться с каждым стартом системы Windows. Такой подход используется для запуска шеллкода, соединяющегося с удаленным сервером для копирования и выполнения ещё одной вредоносной нагрузки.

Точное назначение последнего пейлоада остается загадкой, однако известно, что он извлекается по адресу update.bokts[.]com в виде ряда пакетов с 528 байтами данных. Kaspersky нашла в общей сложности две версии руткита, одна из которых использовалась с конца 2016 года по середину 2017-го. Второй вариант вредоноса активничал в 2020 году.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru