



Google добавила смартфонам на Android 11 и новее поддержку DNS-over-HTTP/3

Google добавила смартфонам на Android 11 и новее поддержку DNS-over-HTTP/3

Google добавила смартфонам на Android 11 и новее поддержку DNS-over-HTTP/3

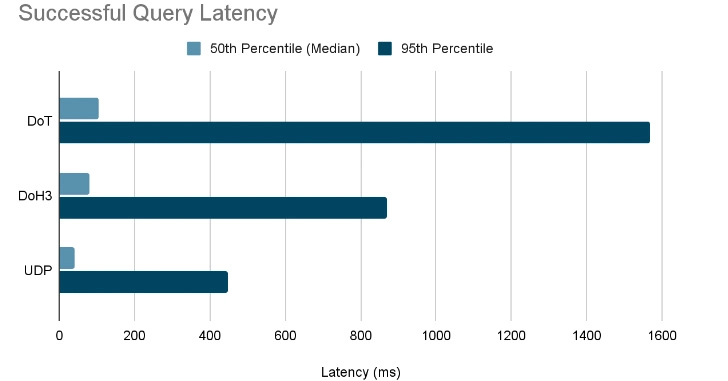
Google сообщила, что устройства на Android отныне будут поддерживать DNS-over-HTTP/3 (DoH3), чтобы обеспечить конфиденциальность DNS-запросов в системе Google Play. Смартфоны, работающие на Android 11 и более новых версиях, смогут рассчитывать на использование DoH3 вместо DNS-over-TLS (DoT).

DoH3 также представляет собой альтернативу технологии DNS-over-HTTPS, допускающей разрешение имен DNS по зашифрованному соединению. Такой механизм позволяет исключить отслеживание активности пользователя в браузере третьими лицами.

HTTP/3 — наиболее значимое обновление версии протокола передачи гипертекста HTTP со времен HTTP/2, которая была представлена в мае 2015 года. HTTP/3 уже поддерживается наиболее актуальными браузерами: Google Chrome, Microsoft Edge, Mozilla Firefox и Safari.


«HTTP/3 использует протокол QUIC, который способен эффективно мультиплексировать несколько потоков по UPD, используя единственную TLS-сессию с возобновлением», — пишет команда разработчиков в недавнем посте.

Помимо этого, у DoH3 есть еще одно неоспоримое преимущество: установка стабильного соединения, даже если мобильное устройство часто меняет сеть — например, переключается от Wi-Fi на LTE.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru