



Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

В приложении Netwrix Auditor нашли уязвимость, которая в случае успешной эксплуатации способна привести к выполнению произвольного кода на затронутых устройствах. Патч уже готов, поэтому организациям стоит просто установить актуальную версию.

Компания Bishop Fox опубликовала уведомление о проблеме в безопасности, где эксперты объясняют степень риска:

«Поскольку затронутая служба обычно выполняется с расширенными правами в среде Active Directory, условный атакующий может скомпрометировать домен Active Directory с помощью соответствующего эксплойта».

Софт Auditor от компании Netwrix позволяет компаниям собирать общее представление о своем ИТ-окружении, включая Active Directory, Exchange, файловые серверы, SharePoint, VMware и другие системы. Вся необходимая информация собирается в единой консоли.

По данным Netwrix, Auditor насчитывает более 11 500 клиентов более чем из 100 стран. Среди них, например, Airbus, Virgin, King's College Hospital и Credissimo.

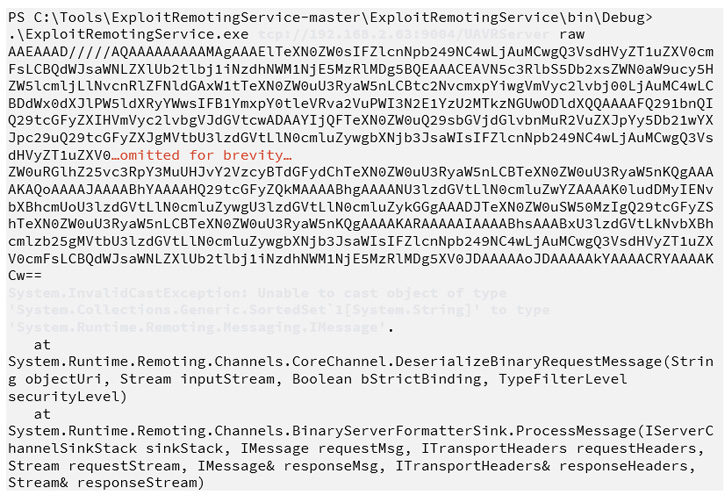
Уязвимость, затрагивающая все поддерживаемые версии софта до 10.5, относится к классу небезопасной десериализации объекта. Основная причина наличия бреши кроется в незащищенной удаленной службе .NET, доступной по порту 9004 на сервере Netwrix. Баг позволяет атакующему выполнить произвольные команды на сервере.

«Поскольку команда выполняется с правами NT AUTHORITY\SYSTEM, эксплуатация уязвимости позволяет злоумышленнику полностью скомпрометировать сервер Netwrix», — пишет Джордан Паркин из Bishop Fox.


Организациям рекомендуют обновить версию Auditor до 10.5, которая вышла 6 июня.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru