



CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

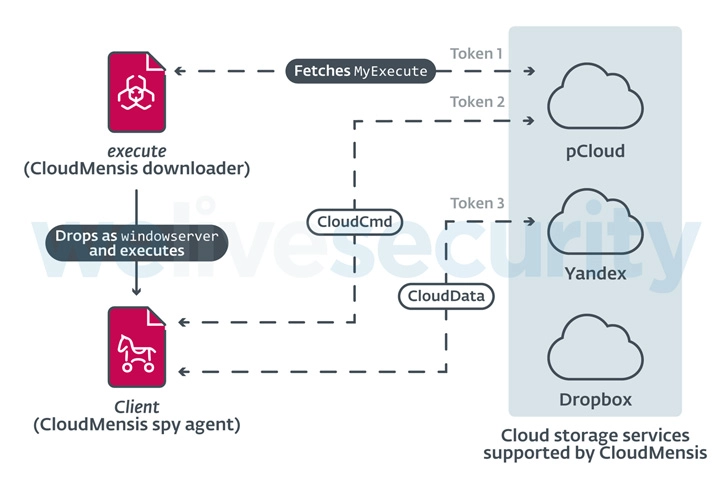
Специалисты словацкой антивирусной компании ESET рассказали о шпионской программе, созданной специально для атак на пользователей macOS. Ранее этот вредонос нигде не упоминался. Шпионский софт получил имя CloudMensis, его отличает использование облачных хранилищ pCloud, Yandex Disk и Dropbox для получения команд от оператора и загрузки файлов.

«Функциональные возможности шпиона ясно дают понять, что задача злоумышленников — собрать побольше информации. Зловред крадет документы, фиксирует нажатия клавиш и снимает скриншоты», — объясняют в ESET.

CloudMensis написан на Objective-C и впервые был обнаружен в апреле 2022 года. Интересно, что авторы шпиона заточили свое детище как под Mac-устройства, работающие на процессорах Intel, так и под собственный CPU Apple — M1. Изначальный вектор заражения жертв на данный момент неизвестен.

В ходе атак, за которыми наблюдала ESET, использовалась некая брешь для выполнения кода и повышения прав до уровня администратора. Именно так запускался первый пейлоад, который выполнял уже вторую вредоносную нагрузку, хранящуюся в pCloud.


Кроме того, изначальный загрузчик задействует эксплойты для старых уязвимостей обхода песочницы Safari и повышения привилегий. Поскольку эти бреши устранили ещё в 2017 году, шпион мог все это время оставаться вне поля зрения экспертов.

Вредоносная программа также обходит защитные механизмы macOS, контролирующие права доступа к определенным директориям. Для этого используется баг CVE-2020-9934, о котором стало известно в 2020 году.

Шпионский софт может получать список запущенных процессов, запускать шелл-команды и другие пейлоады, а также составлять список файлов, хранящихся на подключенных накопителях.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru