



FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

Атаки спекулятивного выполнения продолжают оставаться серьезной угрозой для современных процессоров. Новое исследование специалистов по кибербезопасности показало, что отрасль пока не может грамотно следовать рекомендациям AMD и Intel по защите от таких атак, что создает риски для цепочек поставок софта.

Исследователи из Binarly назвали проблему FirmwareBleed, она связана с утечками информации из-за постоянного расширения поверхности атаки на корпорации. Причиной может быть как некорректная установка патчей, так и частичное их использование.

«За счет таких кибератак злоумышленники могут добраться до контента из привилегированной памяти (включая области, защищенные технологиями виртуализации). Таким образом, атакующий может извлечь конфиденциальные данные из процессов, запущенных на том же CPU», — пишут эксперты в отчете.

Здесь стоит упомянуть обнаруженный недавно вектор атаки Retbleed, выявленный специалистами ETH Zurich. Он работает за счет эксплуатации механизма защиты “retpoline”, который и был создан для отражения атак спекулятивного выполнения.

«Исследование FirmwareBleed показало, что отрасль не готова корректно следовать инструкциям по защите от атак спекулятивного выполнения, даже если доступен технический способ нивелировать уязвимость», — объясняет Алекс Матросов из Binarly в беседе с Hacker News.


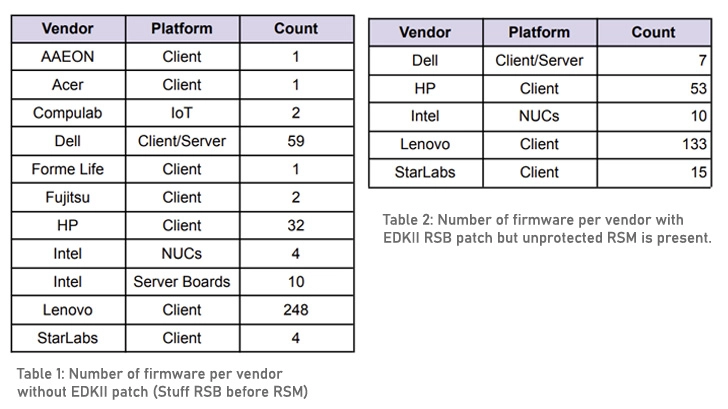
В общей сложности Binarly обнаружила 32 прошивки от HP, 59 от Dell и 248 от Lenovo, в которых не были учтены патчи. Это, по мнению специалистов, создает риски для цепочки поставок.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru