


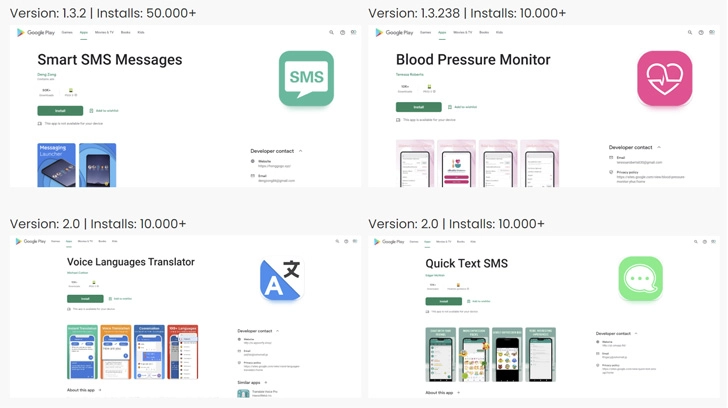

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

Google нашла и удалила из Play Store очередную порцию Android-приложений, распространяющих вредоносные программы Joker, Facestealer и Coper. Это очередное напоминание владельцам мобильных устройств о том, что официальный магазин — не такая уж безопасная площадка.

На новый набор зловредов в Google Play Store обратили внимание специалисты компаний Zscaler ThreatLabz и Pradeo. В отчёте исследователи заявили следующее:

«Joker остаётся одним из самых известных семейств вредоносных приложений, заточенных под атаки на Android-устройства. Несмотря на то что о Joker знают уже многие — от экспертов до пользователей — ему удаётся раз за разом проникать в официальный магазин приложений».

«В этом зловреду помогает постоянная модификация сигнатур и методов запуска, а также обновление кода».

Поскольку Joker является программой класса fleeceware, его основная задача — подписывать пользователей на платные услуги или совершать звонки на премиум-номера. Параллельно вредонос собирает СМС-сообщения, списки контактов и информацию о мобильном устройстве.

В общей сложности эксперты Zscaler ThreatLabz и Pradeo выявили 53 загрузчика, доставляющих Joker. Их скачали более 300 тысяч пользователей. Как правило, такой софт замаскирован под редакторы фото, программы для отслеживания давления, эмодзи-клавиатуры и т. п.


В мае, например, «Джокер» проникал в Google Play Store под видом PDF-сканера. Примерно в то же время в Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru