



Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Киберпреступники заражают автоматизированные системы управления и образуют ботнет, а помогает им в этом софт-кряк для программируемых логических контроллеров (ПЛК), который якобы восстанавливает пароли.

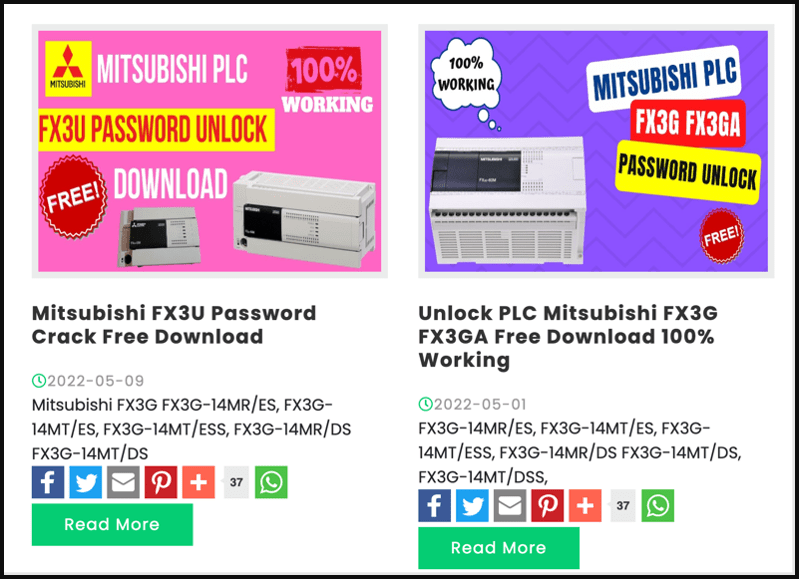
Инструмент, о котором идет речь, рекламируется в различных соцсетях. Авторы утверждают, что с его помощью можно разблокировать терминалы ПЛК и человеко-машинного интерфейса от Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.


Исследователи из Dragos изучили один из киберинцидентов, затронувший ПЛК DirectLogic от Automation Direct. Как показал анализ, рекламируемый «кряк» использовал известную софтовую уязвимость для извлечения пароля. Но это не самая его занимательная «фича».

В фоне инструмент копировал на устройство вредоносную программу Sality, которая известна тем, что создает одноранговый ботнет (peer-to-peer). Этот ботнет предназначен для выполнения ряда задач вроде взлома паролей и добычи криптовалюты, поэтому он полагается на распределенные вычисления зараженного устройства.

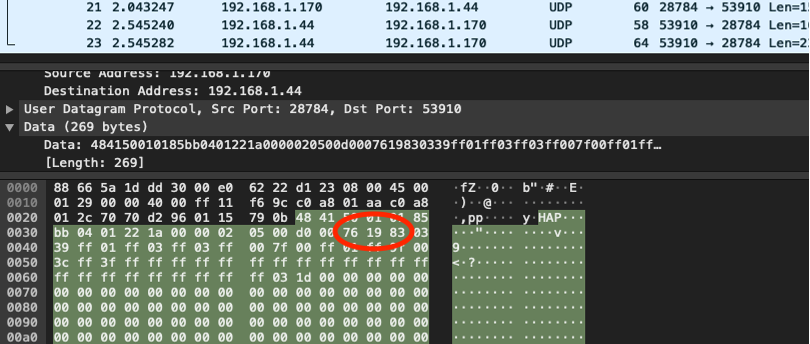
Специалисты Dragos выяснили, что эксплойт был ограничен последовательной связью. Тем не менее исследователи нашли способ воссоздать его по Ethernet, что увеличило уровень опасности.


Представители Dragos сразу проинформировали о проблеме Automation Direct, а вендор к его чести оперативно выпустил патчи для обозначенной уязвимости. Поскольку злоумышленники продолжают атаковать системы, администраторам ПЛК от других вендоров также стоит учитывать риски, связанные с инструментом для взлома паролей.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru