



Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Киберпреступники заражают автоматизированные системы управления и образуют ботнет, а помогает им в этом софт-кряк для программируемых логических контроллеров (ПЛК), который якобы восстанавливает пароли.

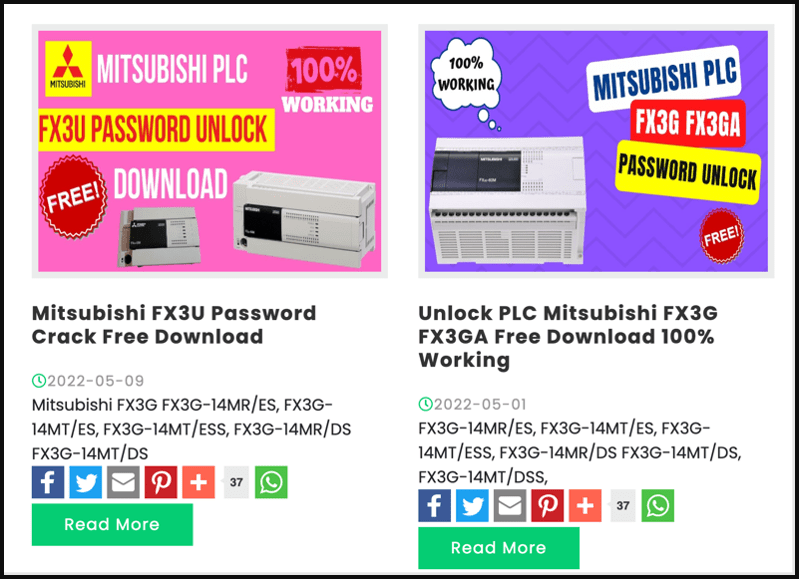
Инструмент, о котором идет речь, рекламируется в различных соцсетях. Авторы утверждают, что с его помощью можно разблокировать терминалы ПЛК и человеко-машинного интерфейса от Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.


Исследователи из Dragos изучили один из киберинцидентов, затронувший ПЛК DirectLogic от Automation Direct. Как показал анализ, рекламируемый «кряк» использовал известную софтовую уязвимость для извлечения пароля. Но это не самая его занимательная «фича».

В фоне инструмент копировал на устройство вредоносную программу Sality, которая известна тем, что создает одноранговый ботнет (peer-to-peer). Этот ботнет предназначен для выполнения ряда задач вроде взлома паролей и добычи криптовалюты, поэтому он полагается на распределенные вычисления зараженного устройства.

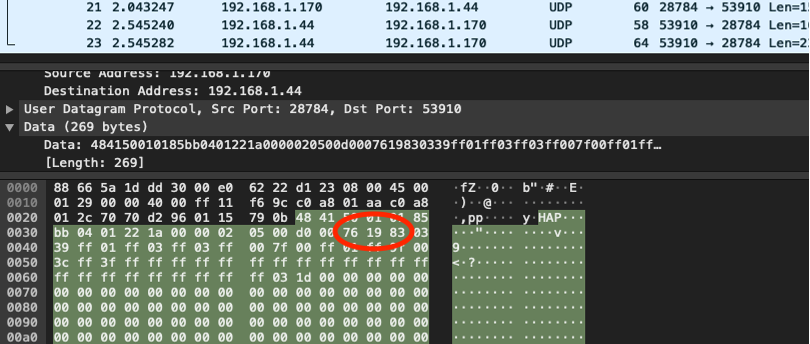
Специалисты Dragos выяснили, что эксплойт был ограничен последовательной связью. Тем не менее исследователи нашли способ воссоздать его по Ethernet, что увеличило уровень опасности.


Представители Dragos сразу проинформировали о проблеме Automation Direct, а вендор к его чести оперативно выпустил патчи для обозначенной уязвимости. Поскольку злоумышленники продолжают атаковать системы, администраторам ПЛК от других вендоров также стоит учитывать риски, связанные с инструментом для взлома паролей.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru