



30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

В июле снова активизировались аферисты, которые якобы нанимают сотрудников для работы на маркетплейсах. Жертвам рассылают сообщения от имени менеджеров Ozon и AliExpress. “Кандидат” рискует потерять деньги, нервы и персональные данные.

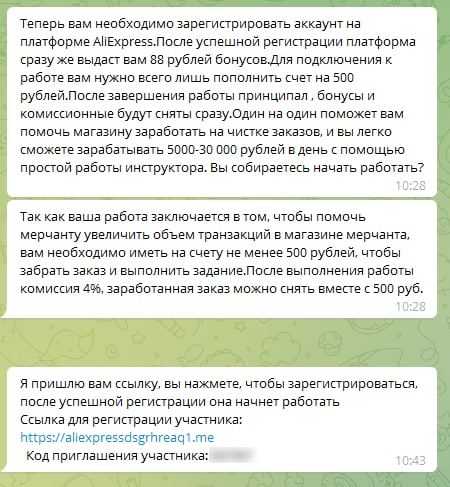
“Привет, я менеджер по найму в ozon, и в настоящее время мы нанимаем 80 онлайн-сотрудников на неполный рабочий день…”

Так начинается типовое мошенническое сообщение, которые активно рассылают россиянам в этом месяце. О новом тренде пишет сегодня Telegram-канал In4osecurity. Аферисты предлагают легкие деньги: от 5 000 до 30 000 рублей в день. Работать можно дома на смартфоне, зарплату обещают платить день в день.


Для дальней связи преступники используют Telegram-аккаунты. Стилистика переписки напоминает бота. Возможно, общение ведется через онлайн-переводчик. Собеседник отправляет жертву зарегистрироваться на одном из фейковых сайтов. Вот тут мошенники и собирают персональные и платежные данные.

Интересно, что в “приветственном” сообщении, которое получила корреспондентка Anti-Malware.ru, “менеджеры” исключают из повестки студентов:

“Примечание: для участия в работе вам должно быть не менее 20 лет”, — уточняется в рассылке.

Возрастной ценз, вероятно, должен отсечь неплатежеспособных “фишей”.

В июне мы уже предупреждали о мошенничестве под прикрытием работы на AliExpress. Тогда сообщалось, что злоумышленники предлагают раскручивать товары на маркетплейсе, но сначала нужно внести деньги и совершить фейковую покупку товара.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru