



Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

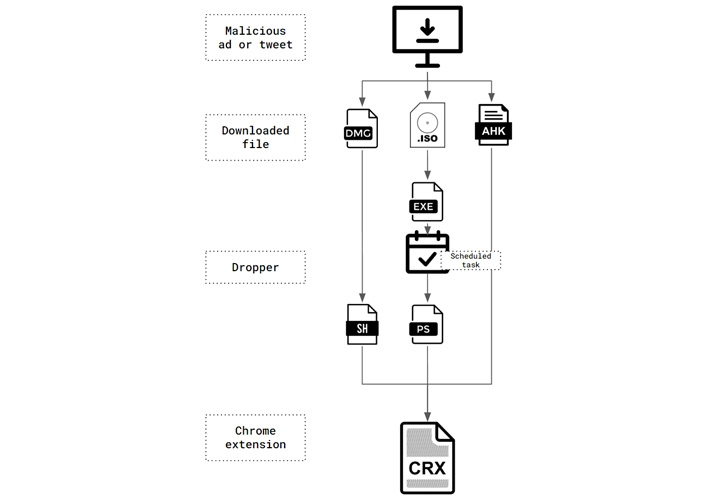
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru