



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

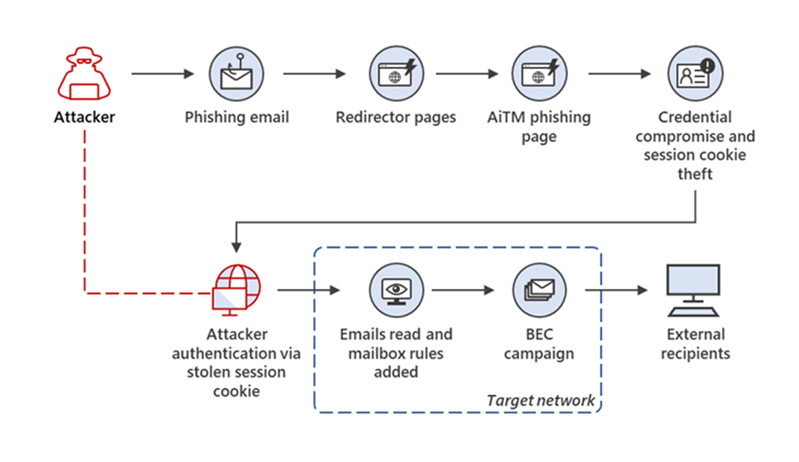
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

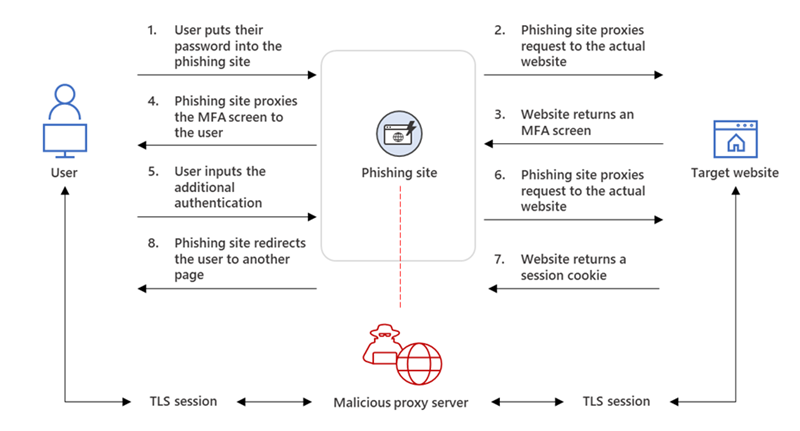
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

Корзина Windows имеет лимит, старые файлы могут исчезнуть сами

Удалили файл с мыслью «если что, восстановлю»? У корзины Windows свои планы. Ее объем ограничен отдельно для каждого диска, а при нехватке места старые записи могут исчезнуть, даже если вы не нажимали «Очистить корзину».

Автор MakeUseOf Афам Ониимаду проверил настройки на нескольких накопителях и показал, как лимиты влияют на удаление. На одном диске корзина вмещала около 2,6 ГБ, на другом — примерно 14 ГБ.

Из-за этого один и тот же файл может получить разную судьбу. Образ Linux размером около 3 ГБ на первом диске не помещался в корзину: Windows предложила удалить его окончательно. На втором он спокойно отправился в корзину и оставался доступен для восстановления.

Предупреждение о слишком большом файле — последний шанс передумать. Если подтвердить удаление, кнопка «Восстановить» в корзине уже не поможет.


Есть и менее заметный сценарий: небольшие файлы помещаются в корзину, но со временем вытесняют старые. Поэтому отсутствие ручной очистки не гарантирует, что удаленный месяц назад документ все еще лежит на месте.

Проверить лимиты можно через правый клик по значку корзины → «Свойства». Выберите каждый диск и посмотрите максимальный размер. Там же его можно увеличить, указав значение в мегабайтах. Только учтите: содержимое корзины продолжает занимать место на накопителе.

Отдельно стоит проверить «Контроль памяти» в разделе «Параметры» → «Система» → «Память». Если автоматическая очистка включена, Windows может удалять содержимое корзины по заданному сроку.

Корзина удобна для отмены случайного удаления. Но хранить там единственную копию важного файла — слишком смелый план.

RSS: Новости на портале Anti-Malware.ru