



350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

Специалисты компании Zimperium обнаружили 350 вариаций вредоносного расширения, маскирующегося под полезные аддоны для Google Chrome, Opera и Mozilla Firefox и атакующего пользователей из России.

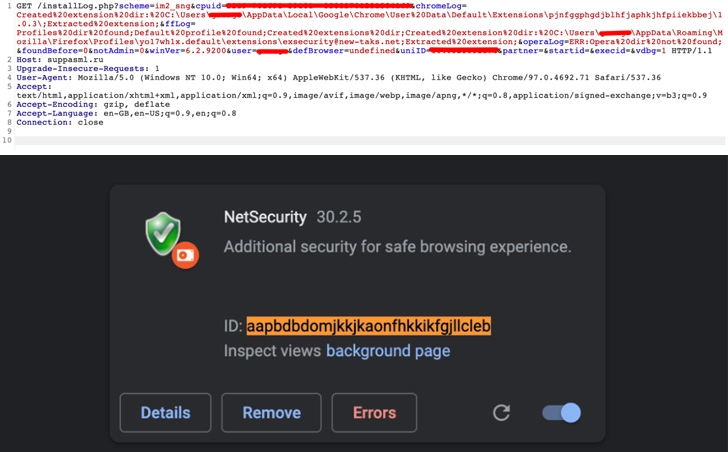
Zimperium назвала это семейство адваре “ABCsoup”. По словам исследователей, нежелательный софт устанавливается на компьютеры жертв с помощью исполняемого файла для Windows. При этом авторам вредоноса удаётся обходить большинство защитных программ, а также проверки в официальных магазинах расширений.

Интересно, что идентификатор адваре совпадает с идентификатором официального расширения Google Translate — aapbdbdomjkkjkaonfhkkikfgjllcleb, что позволяет убедить пользователя в легитимности аддона. Если же у пользователя уже установлен Google Translate, вредоносный аддон просто подменяет его.


«Кроме того, когда злонамеренное расширение установлено, Chrome Web Store считает, что это безобидный аддон, поскольку магазин проверяет только ID», — пишут исследователи из Zimperium.

Все варианты адваре показывают всплывающие рекламные окна, собирают персональные данные и внедряют вредоносный JavaScript-код, который действует как шпионский софт: записывает нажатия клавиш и мониторит веб-активность.

ABCsoup также проверяет у жертвы наличие российских соцсетей «ВКонтакте» и «Одноклассники», собирая данные этих аккаунтов.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru