



Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

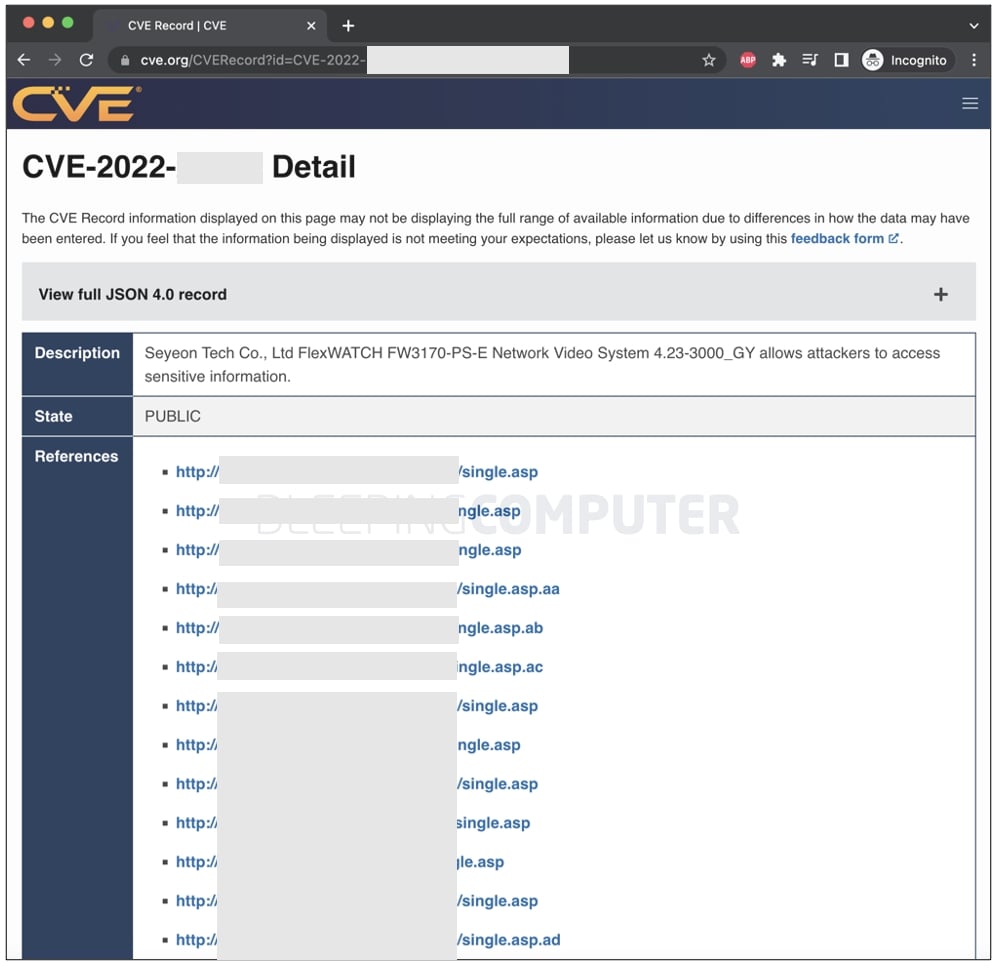
Рекомендации по безопасности в отношении одной из CVE-уязвимостей, опубликованные MITRE, случайно раскрыли ссылки на админ-консоли более десятка уязвимых IoT-устройств. Вся эта информация лежала в Сети с апреля 2022 года.

О проблеме изданию BleepingComputer рассказал анонимный читатель, который был крайне удивлён увидеть ссылки на уязвимые системы в секции “references“ рекомендаций MITRE.

Учитывая, что опубликованные MITRE рекомендации в отношении CVE-проблем дословно публикуются во многих источниках — на новостных сайтах и в различных лентах — URL на уязвимые системы могли быстро разойтись по Сети.

Как правило, в разделе “references“ указываются ссылки на первоисточник (отчёт, пост в блоге исследователя, демонстрационный эксплойт PoC и т. п.). А вот указание там URL на непропатченные системы может привести к тому, что киберпреступники возьмут их на вооружение.

В проблемных рекомендациях MITRE, которые были опубликованы в апреле, описывалась уязвимость, получившая высокую степень риска и приводящая к раскрытию информации. Именно там исследователи нашли ссылки более чем на 10 уязвимых IoT-устройств.

Изучив эту информацию, злоумышленники могли воспользоваться инструментами вроде Shodan или Censys для поиска и вычисления потенциальных целей для кибератак.


Если перейти по любой из указанных ссылок выше (замазаны из соображений безопасности), вы попадёте в панель администратора одного из уязвимых устройств. Среди таких девайсов есть, например, IP-камеры.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru