



Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

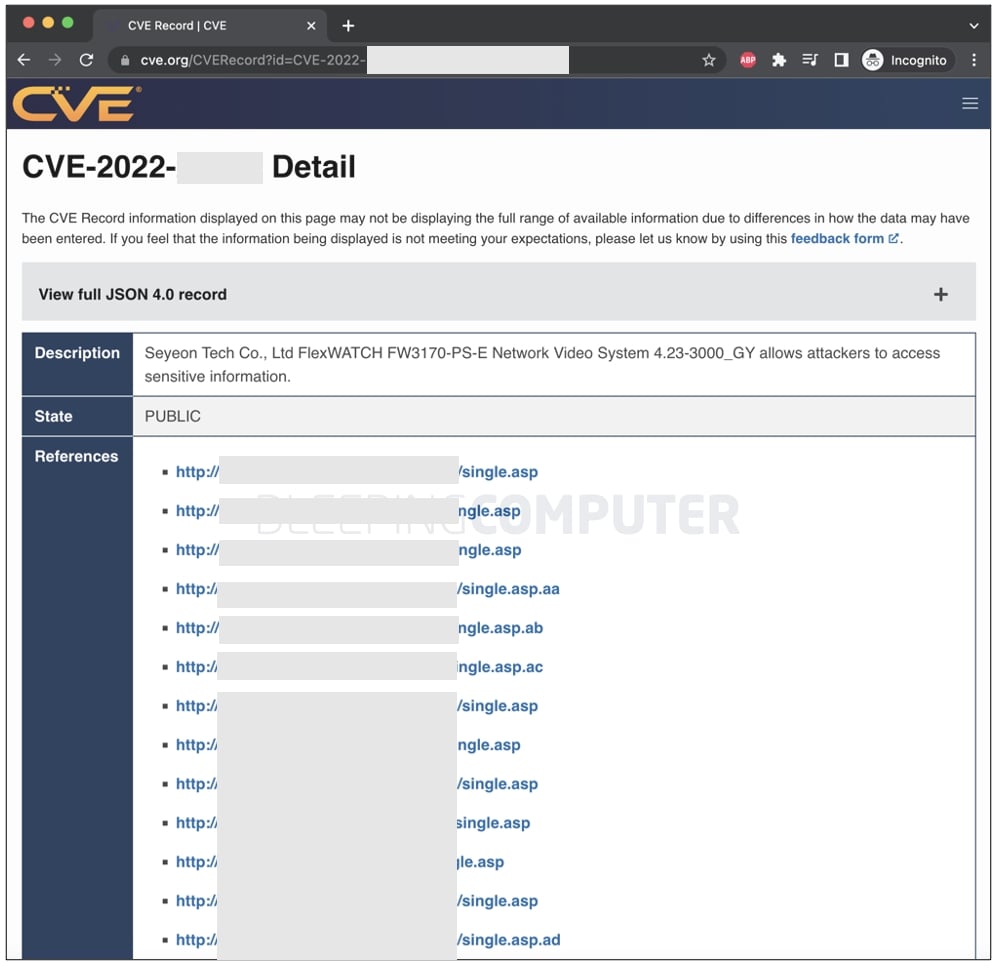
Рекомендации по безопасности в отношении одной из CVE-уязвимостей, опубликованные MITRE, случайно раскрыли ссылки на админ-консоли более десятка уязвимых IoT-устройств. Вся эта информация лежала в Сети с апреля 2022 года.

О проблеме изданию BleepingComputer рассказал анонимный читатель, который был крайне удивлён увидеть ссылки на уязвимые системы в секции “references“ рекомендаций MITRE.

Учитывая, что опубликованные MITRE рекомендации в отношении CVE-проблем дословно публикуются во многих источниках — на новостных сайтах и в различных лентах — URL на уязвимые системы могли быстро разойтись по Сети.

Как правило, в разделе “references“ указываются ссылки на первоисточник (отчёт, пост в блоге исследователя, демонстрационный эксплойт PoC и т. п.). А вот указание там URL на непропатченные системы может привести к тому, что киберпреступники возьмут их на вооружение.

В проблемных рекомендациях MITRE, которые были опубликованы в апреле, описывалась уязвимость, получившая высокую степень риска и приводящая к раскрытию информации. Именно там исследователи нашли ссылки более чем на 10 уязвимых IoT-устройств.

Изучив эту информацию, злоумышленники могли воспользоваться инструментами вроде Shodan или Censys для поиска и вычисления потенциальных целей для кибератак.


Если перейти по любой из указанных ссылок выше (замазаны из соображений безопасности), вы попадёте в панель администратора одного из уязвимых устройств. Среди таких девайсов есть, например, IP-камеры.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru