



NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

Кампания, нацеленная на цепочку поставок NPM, использовала десятки вредоносных модулей, в которых содержался обфусцированный JavaScript, для компрометации веб-сайтов и десктопных приложений.

Об атаках, стартовавших аж в декабре 2021 года, рассказали исследователи из ReversingLabs. Организаторами этой кампании стали участники киберпреступной группировки IconBurst. Злоумышленники использовали тайпсквоттинг для заражения разработчиков, которые искали популярные NPM-пакеты вроде umbrellajs и ionic.io.

Если девелопер «клевал» на похожее имя, ему доставались вредоносные пакеты, предназначенные для кражи данных из встроенных форм — например, тех, что используются для входа в учётную запись.

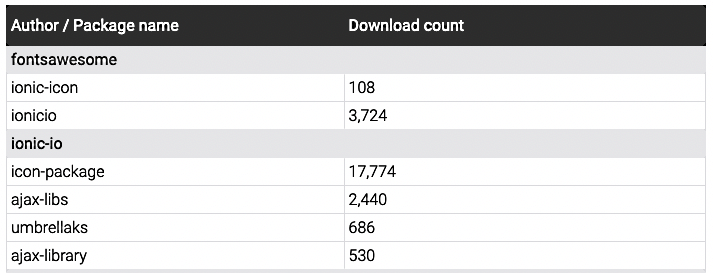
Один из таких злонамеренных пакетов — icon-package, который скачали 17 тыс. раз, был специально разработан для извлечения вводимых данных и отправки их на несколько доменов, находящихся под контролем киберпреступников.


«IconBurst полагается на технику, известную как тайпсквоттинг: через публичные репозитории злоумышленники предлагают пакеты, чьи имена практически идентичны легитимным (за исключением небольших опечаток)», — пишут специалисты ReversingLabs.

«Более того, общие черты фигурирующих в кампании доменов, на которые отправляются скомпрометированные данные, подтверждают, что все фейковые модули находятся под контролем одних и тех же киберпреступников».

ReversingLabs сообщила о своих находках команде безопасности NPM 1 июля 2022 года. Тем не менее некоторые из пакетов IconBurst до сих пор доступны для скачивания. Со списком таких пакетов можно ознакомиться по этой ссылке.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru