



NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

Кампания, нацеленная на цепочку поставок NPM, использовала десятки вредоносных модулей, в которых содержался обфусцированный JavaScript, для компрометации веб-сайтов и десктопных приложений.

Об атаках, стартовавших аж в декабре 2021 года, рассказали исследователи из ReversingLabs. Организаторами этой кампании стали участники киберпреступной группировки IconBurst. Злоумышленники использовали тайпсквоттинг для заражения разработчиков, которые искали популярные NPM-пакеты вроде umbrellajs и ionic.io.

Если девелопер «клевал» на похожее имя, ему доставались вредоносные пакеты, предназначенные для кражи данных из встроенных форм — например, тех, что используются для входа в учётную запись.

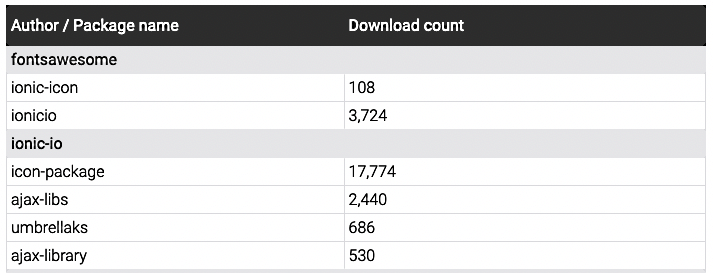
Один из таких злонамеренных пакетов — icon-package, который скачали 17 тыс. раз, был специально разработан для извлечения вводимых данных и отправки их на несколько доменов, находящихся под контролем киберпреступников.


«IconBurst полагается на технику, известную как тайпсквоттинг: через публичные репозитории злоумышленники предлагают пакеты, чьи имена практически идентичны легитимным (за исключением небольших опечаток)», — пишут специалисты ReversingLabs.

«Более того, общие черты фигурирующих в кампании доменов, на которые отправляются скомпрометированные данные, подтверждают, что все фейковые модули находятся под контролем одних и тех же киберпреступников».

ReversingLabs сообщила о своих находках команде безопасности NPM 1 июля 2022 года. Тем не менее некоторые из пакетов IconBurst до сих пор доступны для скачивания. Со списком таких пакетов можно ознакомиться по этой ссылке.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru