



Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Microsoft предупреждает пользователей Android о вредоносных приложениях, подписывающих на платные сервисы. Описанный вредонос интересен тем, что он отключает Wi-Fi, заставляя жертву использовать мобильный интернет.

Задача попавшего на смартфон нежелательного софта — заставить владельца позвонить по определённому номеру или отправить СМС-сообщение. Проблема в том, что такие приложения не работают по Wi-Fi.

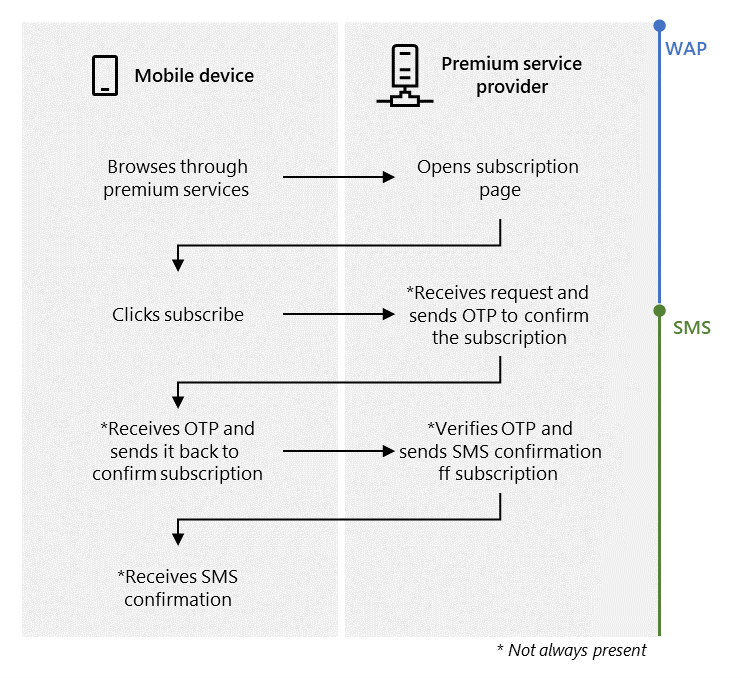
Для взаимодействия с платными подписками вредоносу нужен протокол Wireless Application Protocol (WAP), позволяющий добавлять в счета пользователей сумму за платные подписки. Для успешной атаки требуется, чтобы владелец смартфона вышел в Сеть через мобильный интернет и нажал на кнопку подписки.


Поскольку некоторые сервисы отправляют одноразовые коды (OTP), чтобы подтвердить желание пользователя подписаться, авторы Android-зловреда добавили возможность перехватывать OTP. Более того, вредоносное приложение будет всячески скрывать уведомления, чтобы жертва не узнала о подписке.

Microsoft описала этапы атаки:

  • Вредонос отключает Wi-Fi или ждёт, пока пользователь переключится на мобильный интернет;
  • Незаметно переходит на страницу подписки;
  • Нажимает на кнопку подписки;
  • Перехватывает одноразовый код подтверждения;
  • Отправляет код подтверждения провайдеру;
  • Отключает СМС-уведомления.

Для отслеживания статуса подключения к Сети такие приложения используют функцию “NetworkCallbak“. Защититься от действий вредоносной программы достаточно просто: нужно отключить мобильный интернет, после чего попытаться удалить софт с устройства.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru