



Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Microsoft предупреждает пользователей Android о вредоносных приложениях, подписывающих на платные сервисы. Описанный вредонос интересен тем, что он отключает Wi-Fi, заставляя жертву использовать мобильный интернет.

Задача попавшего на смартфон нежелательного софта — заставить владельца позвонить по определённому номеру или отправить СМС-сообщение. Проблема в том, что такие приложения не работают по Wi-Fi.

Для взаимодействия с платными подписками вредоносу нужен протокол Wireless Application Protocol (WAP), позволяющий добавлять в счета пользователей сумму за платные подписки. Для успешной атаки требуется, чтобы владелец смартфона вышел в Сеть через мобильный интернет и нажал на кнопку подписки.


Поскольку некоторые сервисы отправляют одноразовые коды (OTP), чтобы подтвердить желание пользователя подписаться, авторы Android-зловреда добавили возможность перехватывать OTP. Более того, вредоносное приложение будет всячески скрывать уведомления, чтобы жертва не узнала о подписке.

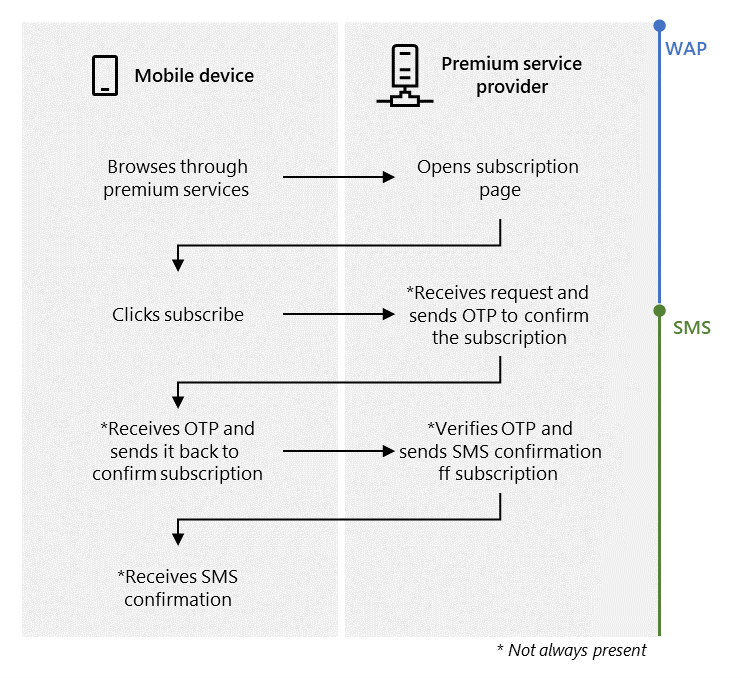
Microsoft описала этапы атаки:

  • Вредонос отключает Wi-Fi или ждёт, пока пользователь переключится на мобильный интернет;
  • Незаметно переходит на страницу подписки;
  • Нажимает на кнопку подписки;
  • Перехватывает одноразовый код подтверждения;
  • Отправляет код подтверждения провайдеру;
  • Отключает СМС-уведомления.

Для отслеживания статуса подключения к Сети такие приложения используют функцию “NetworkCallbak“. Защититься от действий вредоносной программы достаточно просто: нужно отключить мобильный интернет, после чего попытаться удалить софт с устройства.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru