



Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Microsoft предупреждает пользователей Android о вредоносных приложениях, подписывающих на платные сервисы. Описанный вредонос интересен тем, что он отключает Wi-Fi, заставляя жертву использовать мобильный интернет.

Задача попавшего на смартфон нежелательного софта — заставить владельца позвонить по определённому номеру или отправить СМС-сообщение. Проблема в том, что такие приложения не работают по Wi-Fi.

Для взаимодействия с платными подписками вредоносу нужен протокол Wireless Application Protocol (WAP), позволяющий добавлять в счета пользователей сумму за платные подписки. Для успешной атаки требуется, чтобы владелец смартфона вышел в Сеть через мобильный интернет и нажал на кнопку подписки.


Поскольку некоторые сервисы отправляют одноразовые коды (OTP), чтобы подтвердить желание пользователя подписаться, авторы Android-зловреда добавили возможность перехватывать OTP. Более того, вредоносное приложение будет всячески скрывать уведомления, чтобы жертва не узнала о подписке.

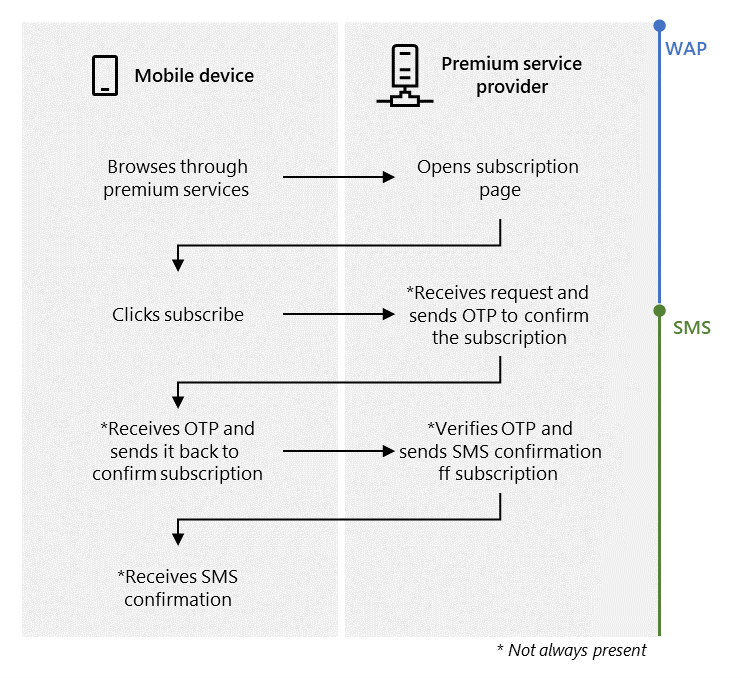
Microsoft описала этапы атаки:

  • Вредонос отключает Wi-Fi или ждёт, пока пользователь переключится на мобильный интернет;
  • Незаметно переходит на страницу подписки;
  • Нажимает на кнопку подписки;
  • Перехватывает одноразовый код подтверждения;
  • Отправляет код подтверждения провайдеру;
  • Отключает СМС-уведомления.

Для отслеживания статуса подключения к Сети такие приложения используют функцию “NetworkCallbak“. Защититься от действий вредоносной программы достаточно просто: нужно отключить мобильный интернет, после чего попытаться удалить софт с устройства.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru