



Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

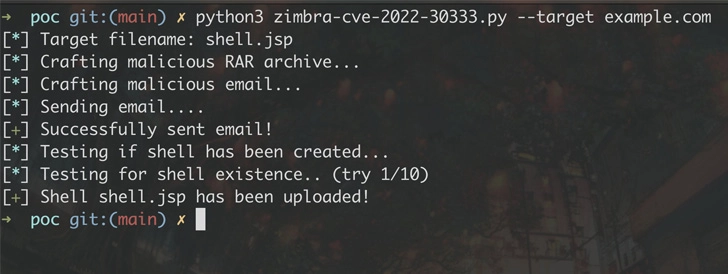
В утилите UnRAR от RARlab нашли уязвимость, которая позволяет удалённому атакующему выполнить код в системе. Проблема обхода пути (path traversal) затрагивает Unix-версии UnRAR, а для эксплуатации нужен специально созданный вредоносный RAR-архив.

Специалисты отслеживают брешь под идентификатором CVE-2022-30333. Разработчики получили информацию о ней 4 мая 2022 года, а с релизом версии 6.12 RarLab устранила проблему. К слову, другие версии софта (для Windows и Android, например) не содержат CVE-2022-30333.

«Условный атакующий может создать файлы за пределами директории, в которую распаковывается содержимое архива. В случае успешной эксплуатации открывается возможность для выполнения произвольных команд в системе», — объясняет Симон Скэннелл из SonarSource.

Любой софт, использующий непропатченную версию UnRAR, уязвим перед этим вектором атаки. Это касается и аналога Microsoft Exchange — Zimbra Collaboration Suite (ZCS), в случае с которым уязвимость может привести к удалённому выполнению кода. Другими словами, атакующий получает полный доступ к почтовому серверу.


В сущности, этот вектор атаки опирается на использование символической ссылки (симлинка) при создании RAR-архива, которая содержит смесь слешей и обратных слешей, например — ..\..\..\tmp/shell. При таком использовании злоумышленнику удаётся обойти проверки и извлечь файлы за пределы директории назначения.

«Единственное условие для успешной атаки — факт установленного UnRAR на сервере», — подытоживает Скэннелл.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru