



Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

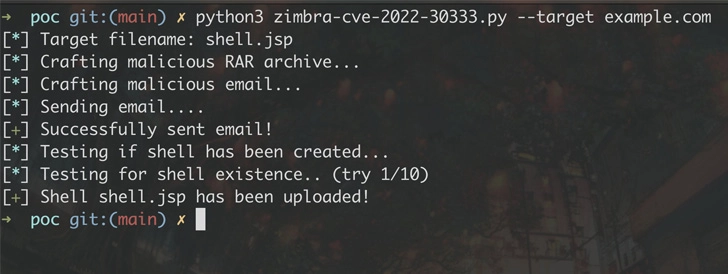
В утилите UnRAR от RARlab нашли уязвимость, которая позволяет удалённому атакующему выполнить код в системе. Проблема обхода пути (path traversal) затрагивает Unix-версии UnRAR, а для эксплуатации нужен специально созданный вредоносный RAR-архив.

Специалисты отслеживают брешь под идентификатором CVE-2022-30333. Разработчики получили информацию о ней 4 мая 2022 года, а с релизом версии 6.12 RarLab устранила проблему. К слову, другие версии софта (для Windows и Android, например) не содержат CVE-2022-30333.

«Условный атакующий может создать файлы за пределами директории, в которую распаковывается содержимое архива. В случае успешной эксплуатации открывается возможность для выполнения произвольных команд в системе», — объясняет Симон Скэннелл из SonarSource.

Любой софт, использующий непропатченную версию UnRAR, уязвим перед этим вектором атаки. Это касается и аналога Microsoft Exchange — Zimbra Collaboration Suite (ZCS), в случае с которым уязвимость может привести к удалённому выполнению кода. Другими словами, атакующий получает полный доступ к почтовому серверу.


В сущности, этот вектор атаки опирается на использование символической ссылки (симлинка) при создании RAR-архива, которая содержит смесь слешей и обратных слешей, например — ..\..\..\tmp/shell. При таком использовании злоумышленнику удаётся обойти проверки и извлечь файлы за пределы директории назначения.

«Единственное условие для успешной атаки — факт установленного UnRAR на сервере», — подытоживает Скэннелл.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru