



AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

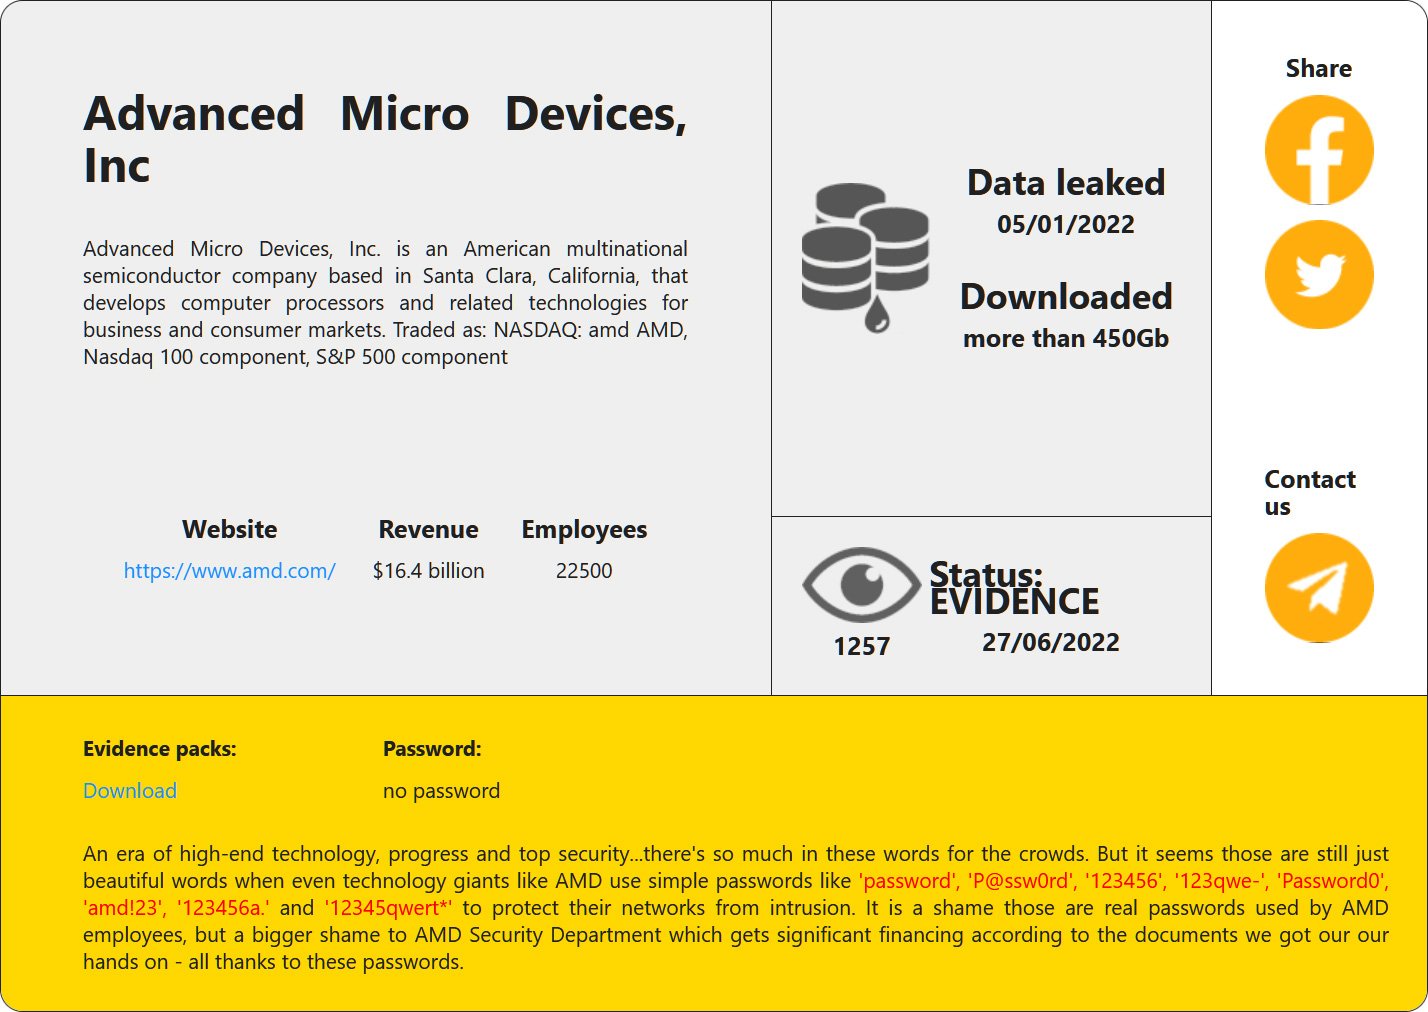
AMD начала расследовать заявления группировки кибервымогателей RansomHouse, утверждающей, что ей удалось похитить у производителя процессоров 450 ГБ данных в прошлом году. RansomHouse специализируется на проникновении в корпоративные сети, краже внутренней информации и шантаже.

На днях участники киберпреступной группы заявили в своём Telegram-канале, что собираются продать внутренние данные известной компании, имя которой начинается на букву A. Буквально вчера RansomHouse добавила AMD в список пострадавших компаний на своём сайте:


Изданию BleepingComputer представители RansomHouse объяснили, что их «партнёры» взломали сеть AMD около года назад. Дата на сайте группировки — 5 января 2022 года, однако хакеры объяснили, что в этот день они потеряли доступ к сети жертвы.

RansomHouse отметила, что они не шифруют устройства компаний: в случае с AMD злоумышленники не использовали программу-шифровальщик. Более того, киберпреступники даже не связывались с AMD на тему выкупа, поскольку гораздо прибыльнее продать данные своим «коллегам».

Якобы скомпрометированная информация содержала финансовые сведения, которые хакеры тщательно проанализировали, чтобы вычислить их ценность. Помимо этого, в БД можно найти учётные данные пользователей, списки устройств внутренней сети AMD и многое другое.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru