



Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Новый интересный метод фишинга использует приложения Microsoft Edge WebView2 для кражи аутентификационных cookies, что может позволить злоумышленникам обойти многофакторную аутентификацию (MFA) при доступе к скомпрометированным аккаунтам.

Есть мнение, что MFA существенно осложнило жизнь киберпреступникам, которые специализируются на краже аккаунтов. Поэтому злоумышленники начали искать методы обхода многофакторной аутентификации; так появился, например, вектор атаки Browser in the Browser.

На днях исследователь в области кибербезопасности под ником mr.d0x показал новый метод обхода MFA с использованием приложений Microsoft Edge WebView2. Способ mr.d0x позволяет украсть cookies аутентификации для входа в защищённые MFA аккаунты. Эта техника получила имя WebView2-Cookie-Stealer.

Для успешной работы используются два исполняемых файла WebView2, которые при запуске открывают легитимный веб-сайт с формой для ввода учётных данных. Фокус в том, что этот сайт открывается внутри приложения. Всё благодаря функциональности Microsoft Edge WebView2, которая позволяет встраивать браузер с поддержкой HTML, CSS и JavaScript в нативные приложения.

Помимо этого, WebView2 также открывает разработчику прямой доступ к файлам cookies и допускает встраивание JavaScript в веб-страницу, загружаемую приложением. Такие возможности просто идеально подходят для записи нажатий клавиш и отправки  аутентификационных cookies на удалённый сервер.

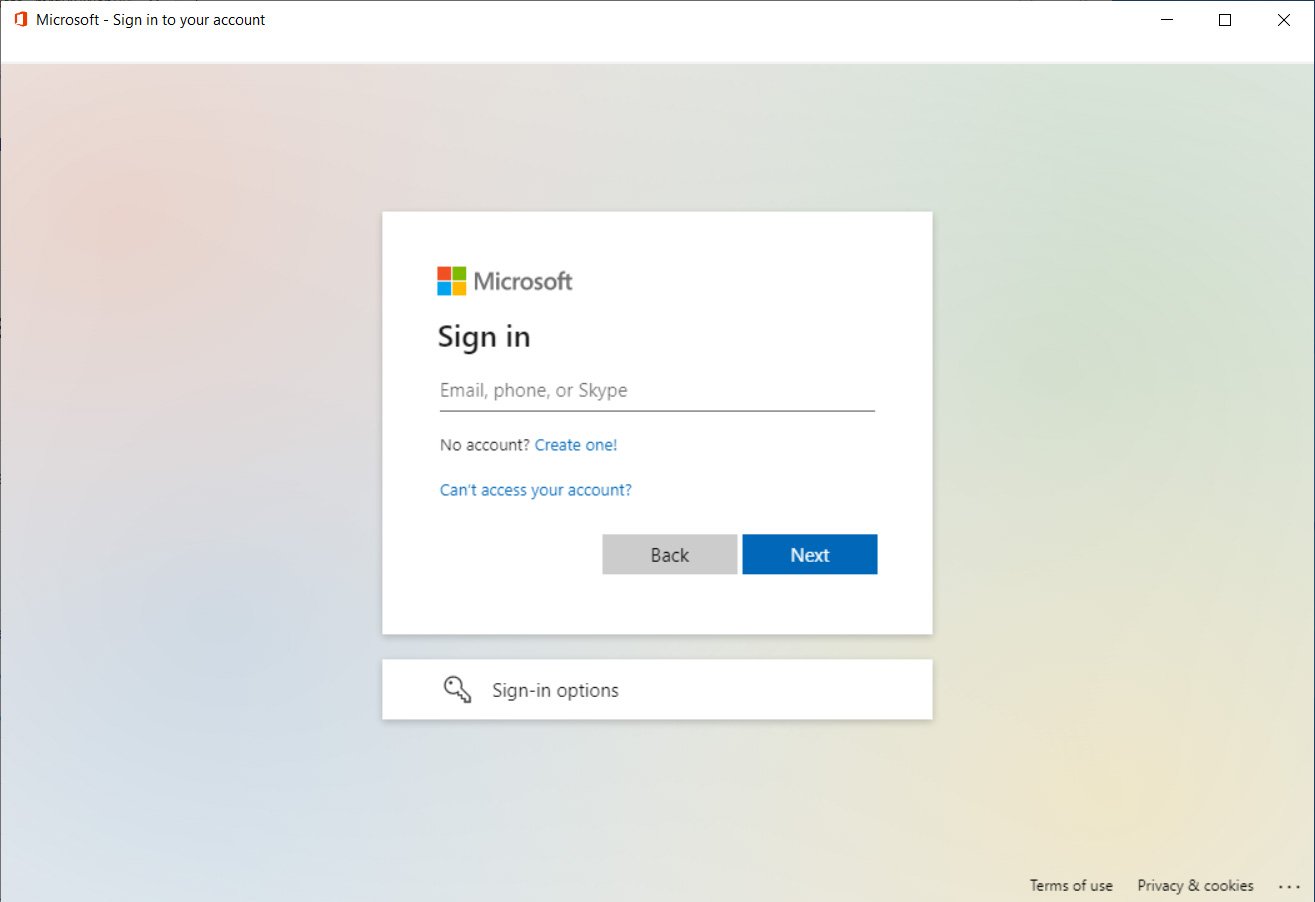
В продемонстрированной mr.d0x атаке исполняемый файл запускает подлинную форму для входа в аккаунт Microsoft. Глазами пользователя всё выглядит крайне убедительно, поскольку форма отображается без подозрительных элементов вроде опечаток, странных имён доменов и т. п.


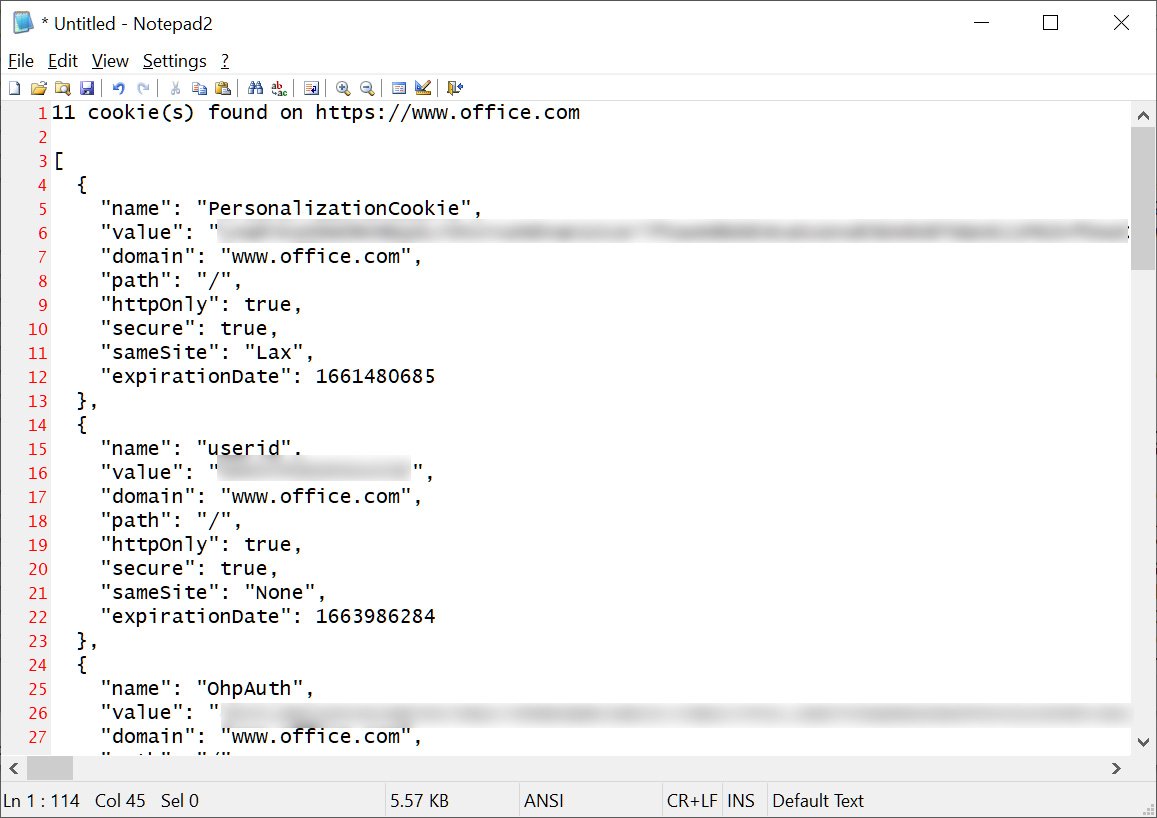
Возможность встраивать JavaScript играет на руку условному атакующему, поскольку позволяет отправлять всю перехваченную информацию на сервер. Для извлечения аутентификационных cookies приложение создаёт директорию Chromium User Data и задействует встроенный интерфейс ICoreWebView2CookieManager для экспорта cookies.

Как только киберпреступник расшифрует cookies, ему откроется полный доступ к учётной записи жертвы.


Согласно отчёту mr.d0x, эксперт протестировал свой метод на Chrome. Тем не менее не стоит забывать, что описанный mr.d0x способ требует использования социальной инженерии, ведь пользователя надо заставить запустить вредоносный исполняемый файл.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru