



NetSec Goggle генерирует поисковую выдачу только с доверенных ИБ-сайтов

NetSec Goggle генерирует поисковую выдачу только с доверенных ИБ-сайтов

NetSec Goggle генерирует поисковую выдачу только с доверенных ИБ-сайтов

Разработчики поисковой системы Brave Search представили функцию, позволяющую пользователям создавать собственные фильтры и правила для отображения нужной выдачи. На основе этого специалисты компании Forces Unseen оперативно выпустили инструмент для поиска на проверенных сайтах ИБ-тематики.

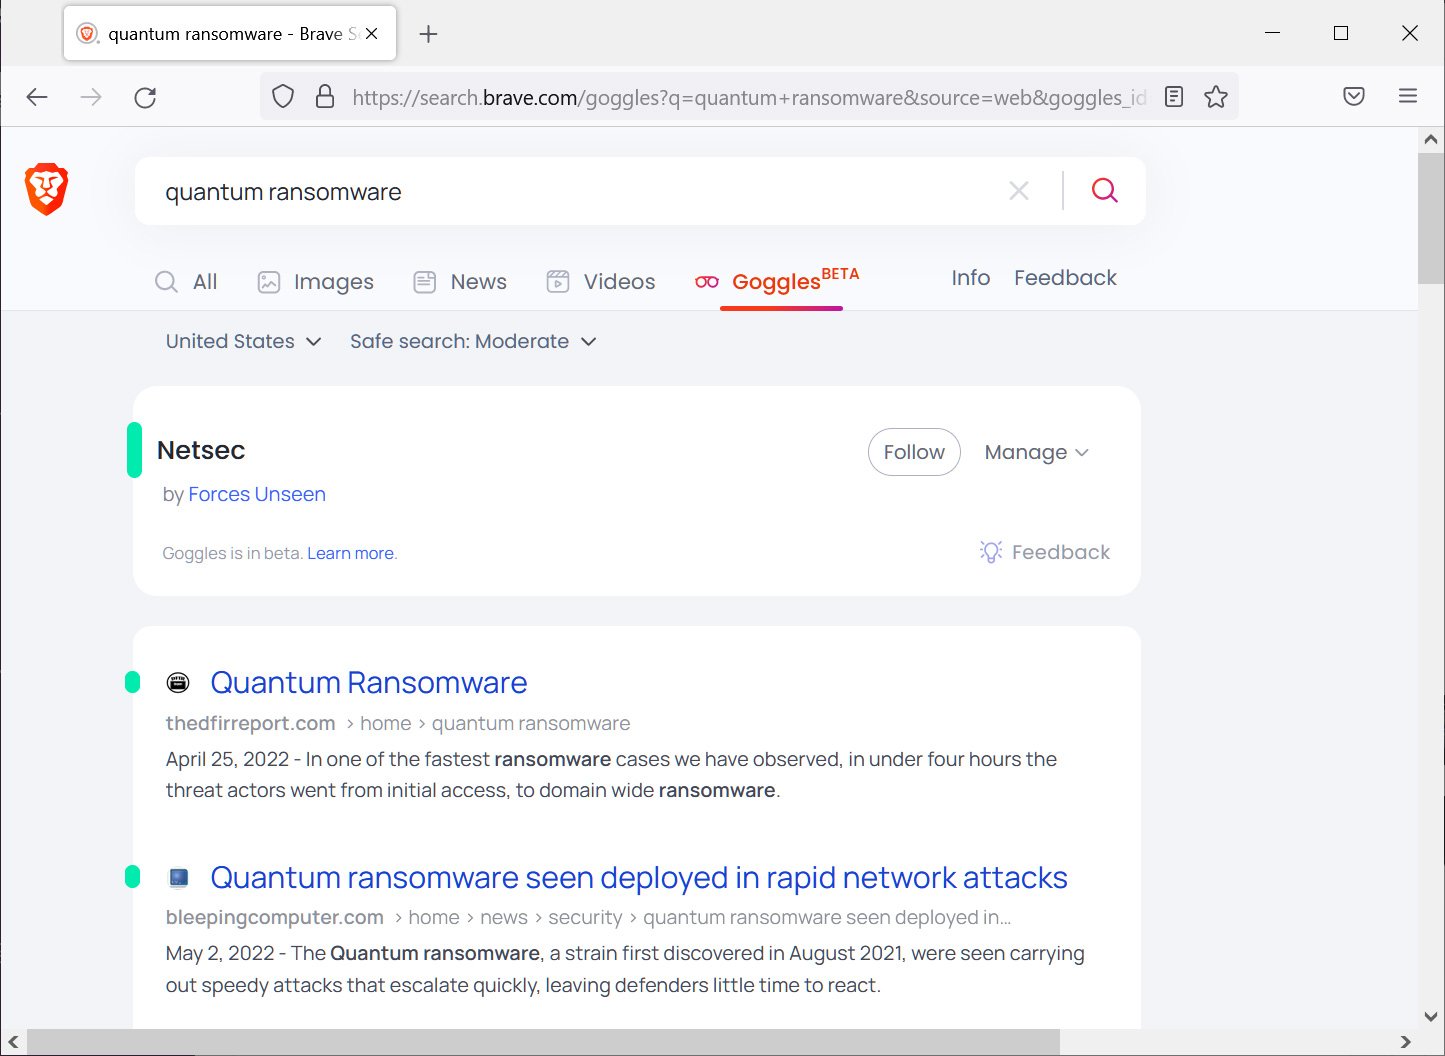
Разработка Forces Unseen получила имя “Netsec Goggle” и доступна в настоящее время на GitHub. С её помощью можно настроить поисковую выдачу Brave Search на отображение контента исключительно с проверенных сайтов, которые специализируются на кибербезопасности и ИТ.

«Нам было интересно узнать, поможет ли наш инструмент пробраться через весь этот SEO-мусор и спам, чтобы создать по-настоящему полезное пространство для поиска. На начальном этапе мы использовали информацию из /r/netsec для этого Goggle», — пишут авторы Netsec Goggle.

«Сейчас Goggle обновляется вручную, но мы хотим автоматизировать этот процесс, чтобы актуальность инструмента поддерживалась постоянно».

Воспользоваться Netsec Goggle достаточно легко, при этом даже не нужно использовать браузер Brave: просто пройдите по ссылке.


Даже если вы предпочитаете поисковик Google, всё равно можно параллельно использовать Brave Search Goggle для более точечного поиска.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru